Újabb kritikus PHP-hibák
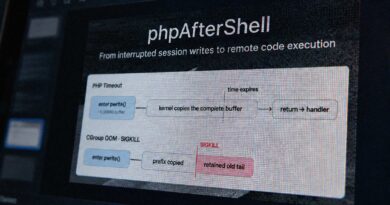
Alig négy héttel a PHP2Shell sérülékenységek nyilvánosságra kerülése után újabb jelentős biztonsági frissítéseket adott ki a PHP fejlesztőcsapata. A november 19-i kiadások 17 biztonsági problémát orvosolnak, amelyek között kritikus, bizonyos körülmények között távoli kódfuttatást lehetővé tevő hibák is találhatók.
A sérülékenységek a PHP futtatómotorját, a PHP-FPM és CGI komponenseket, valamint több beépített modult érintenek. A problémák egy része memóriakezelési hibából, más részük a HTTP-kérések és a munkamenetadatok hibás feldolgozásából ered.
A CVE-2026-129289 a PHP-FPM és az LSAPI környezetekben jelenthet veszélyt, amennyiben az FCGI_KEEP_CONNbeállítás engedélyezett. A hibásan kezelt kapcsolatok lehetővé tehetik, hogy egy támadó által küldött kérés tartalma egy későbbi kérés feldolgozását befolyásolja. A kihasználáshoz azonban további alkalmazásszintű feltételek is szükségesek.
A CVE-2026-115560 a munkamenetadatok szerializálási formátumainak eltérő értelmezéséből fakad. Ha az alkalmazás a megfelelő munkamenet-kezelőt használja, és a fájlfeltöltés előrehaladását követő funkció engedélyezett, a támadó által befolyásolt adatok objektumként értelmeződhetnek, ami megfelelő környezetben kódfuttatáshoz vezethet.
A CVE-2026-129496 az időzónaadatok gyorsítótárát érintő use-after-free memóriakezelési hiba. A sérülékenység a PHP-folyamat összeomlását vagy memóriahibát idézhet elő, és bizonyos feltételek mellett kódfuttatásra is alkalmas lehet. A kutatók által bemutatott kihasználás ugyanakkor a memóriacímek ismeretére támaszkodott.
A CVE-2026-129474 a PHP 8.5-ös ágát érintő, hibakeresési veremkövetés létrehozásakor jelentkező memóriakezelési probléma. A kihasználáshoz nem alapértelmezett konfigurációs beállítások szükségesek, ezért a kockázat az adott szerverkörnyezettől függ.
A frissítések további sérülékenységeket is javítanak, köztük a korábbi PHP2Shell kutatásokat követően azonosított hibákat. A fejlesztők hangsúlyozzák, hogy a kritikus besorolású problémák kihasználásához jellemzően szokatlan konfiguráció vagy speciális alkalmazáskörnyezet szükséges.
A javításokat a PHP 8.2.36, 8.3.37, 8.4.28 és 8.5.13 verziók tartalmazzák. A PHP 8.1 és korábbi ágai már nem kapnak hivatalos biztonsági frissítéseket, a PHP 8.2 támogatása pedig 2026 végén megszűnik.
Az üzemeltetőknek mielőbb telepíteniük kell a megfelelő frissítéseket, majd újra kell indítaniuk a PHP-FPM, Apache és egyéb PHP-folyamatokat. Konténeres környezetekben az alapképek frissítése is szükséges. A korábbi PHP2Shell-javítások telepítése önmagában nem nyújt védelmet az újonnan feltárt sérülékenységekkel szemben.