Geolokációs kártevők
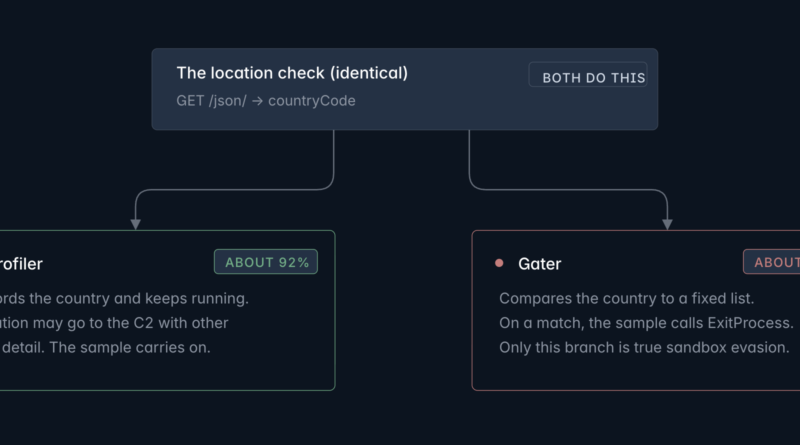
A VMRay elemzése arra mutat rá, hogy a hagyományos IOC-k – fájlhash, domain vagy IP-cím – önmagukban könnyen félrevezethetik a védelmet. A vizsgált kártevő földrajzi hely alapján változtatja a viselkedését, csak a számára megfelelő régióból futtatva mutatja meg a valódi támadási láncot, más környezetben pedig ártalmatlannak tűnhet. Ez különösen a központi, fix helyről működő malware-sandboxoknál probléma, mert ugyanaz a minta mást tehet az elemzőrendszerben, mint a tényleges áldozat gépén. A VMRay korábbi dokumentációja is kiemeli, hogy a célzott kártevők IP-cím, időzóna, billentyűzetkiosztás vagy más környezeti jellemző alapján dönthetnek a következő támadási lépésről.
A cikkben vizsgált minta elemzésénél a megfelelő környezet reprodukálása két olyan hátsó kaput is láthatóvá tett, amelyeket a kezdeti vizsgálat nem fedett fel. Ez jól mutatja a dinamikus elemzés egyik gyenge pontját, ha a sandbox nem hasonlít eléggé a támadó által keresett valódi célgépre, a malware nem tölti le vagy nem aktiválja a következő komponenst. Egy nem történt semmi eredmény ezért nem feltétlenül jelenti azt, hogy a fájl ártalmatlan.
Az IOC-alapú keresést viselkedési és környezeti elemzéssel célszerű kiegészíteni. Gyanús lehet például, ha egy program lekérdezi a külső IP-címet, lokalizációt, időzónát vagy rendszerjellemzőket, majd ezek eredményétől függően eltérő kódágat futtat. Malware-elemzésnél pedig hasznos ugyanazt a mintát több, eltérő földrajzi és rendszerkonfigurációjú környezetben végrehajtani. A lényeg nem új IOC-k gyűjtése, hanem annak felismerése, hogy a kártevő döntési logikája maga is detektálható jel lehet – különösen olyan támadásoknál, amelyek tudatosan csak a kiválasztott áldozatok előtt fedik fel teljes funkcionalitásukat.