Sirius backdoor
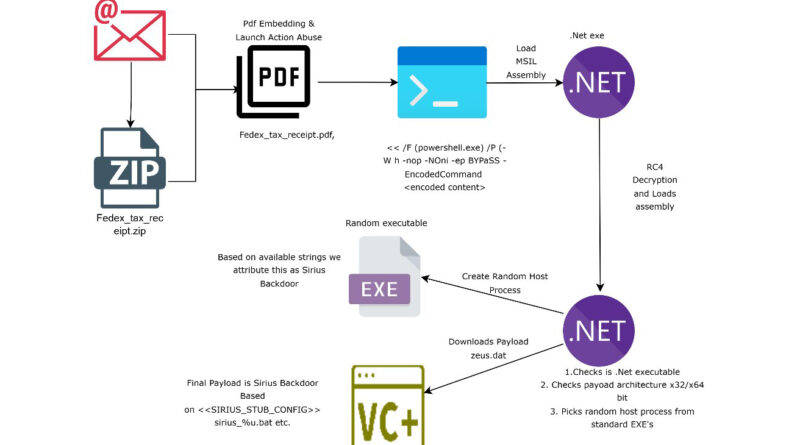
A Trellix kutatása egy többlépcsős adathalász támadást mutat be, amelyben a támadók FedEx-számlának álcázott PDF-dokumentummal terjesztik a Sirius backdoor kártevőt. A támadást
Read More
A Trellix kutatása egy többlépcsős adathalász támadást mutat be, amelyben a támadók FedEx-számlának álcázott PDF-dokumentummal terjesztik a Sirius backdoor kártevőt. A támadást
Read More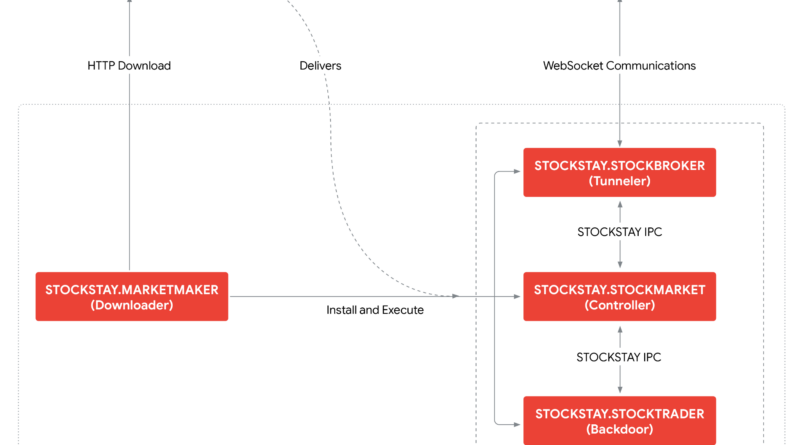
A Google Threat Intelligence Group (GTIG) részletes elemzést tett közzé a STOCKSTAY kémprogramról. A Windows rendszereket támadó back door-t az orosz
Read More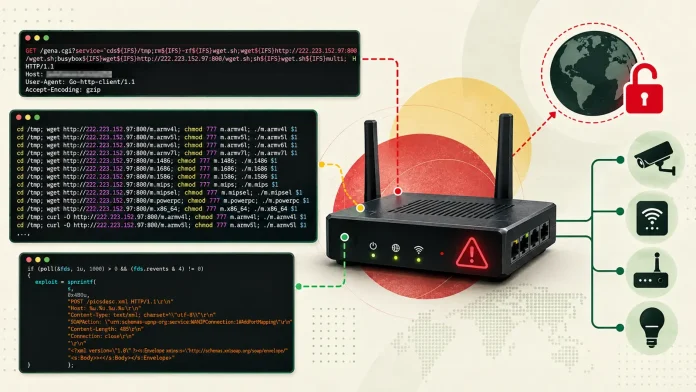
A FortiGuard Labs a ClingSTUN Linux-backdoort elemezte, amely internetre kitett, javítatlan routereket, IoT- és más hálózati eszközöket kompromittál, majd azokat távolról vezérelhető
Read More
A Securonix által feltárt TASK#STOMP egy Windowsos kémkedő backdoor, amely szinte teljes egészében beépített rendszerkomponensekre támaszkodik. A fertőzés egy VBS-szkripttel indul, majd
Read More
A Kaspersky Securelist friss elemzése szerint a NightEagle (APT-Q-95) nevű kiberkémkedő csoport – amely legalább 2023 óta aktív, és korábban főként ázsiai szervezeteket támadott
Read More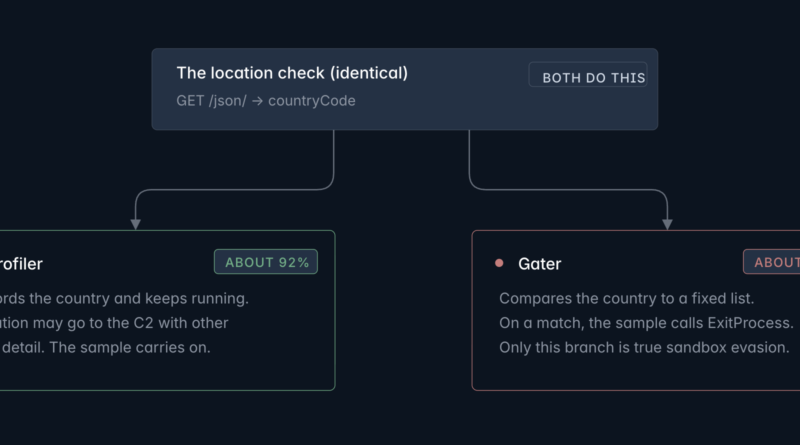
A VMRay elemzése arra mutat rá, hogy a hagyományos IOC-k – fájlhash, domain vagy IP-cím – önmagukban könnyen félrevezethetik a védelmet. A
Read More
A Palo Alto Networks Unit 42 több mint 400 AI-hoz kapcsolódó malware-mintát vizsgált meg, de ezek mindössze 3%-a, 12 minta jelent meg valódi, Cortex
Read More
A SLEEPWALKER egy Windows backdoor, amelyet DLL side-loadinggal az ESET Management Agent ERAAgent.exe folyamatába terveztek betölteni. A kártevő dpapi.dll-nek álcázza magát, ESET-verzióinformációkat másol,
Read More
A Resecurity elemzése szerint az INC Ransomware csoport jelenleg a SonicWall Secure Mobile Access 1000 VPN-eszközök ellen feltárt nulladik napi sérülékenységek legaktívabb kihasználója.
Read More