HEAVYGRAM malware
A Group-IB elemzése a HEAVYGRAM nevű Windowsos megfigyelő kártevőt vizsgálja, amelyet közepes bizonyossággal az Iránhoz kötött Handala Hack szereplőhöz kapcsol. A malware-t legalább 2023 ősze óta használják iráni disszidensek, újságírók és kormánykritikus személyek ellen. A kutatók 29 korábban nem dokumentált mintát, loadert és payloadot azonosítottak.
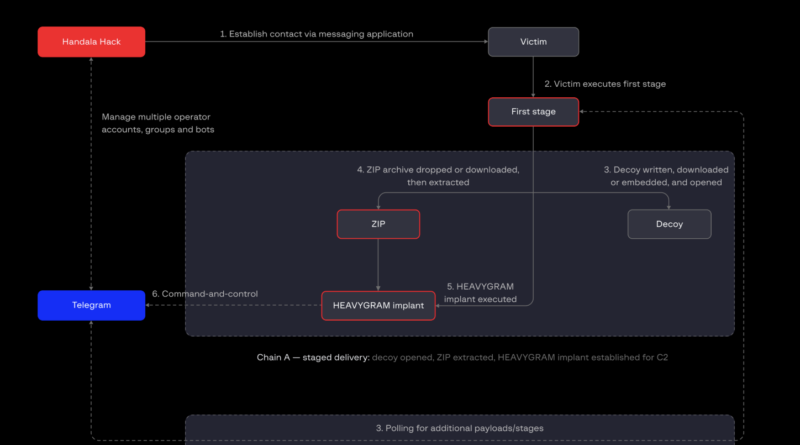
A fertőzés jellemzően személyre szabott megtévesztéssel indul, a támadók üzenetküldő alkalmazásokon keresztül keresik meg a célpontot, majd legitim programnak – például Telegramnak, KeePassnak vagy Pictorynak – álcázott fájlt küldenek. A CRUDEEXCLUDE előkészítő komponens Microsoft Defender-kivételeket hozhat létre, majd további támadói komponenseket telepít. A HEAVYGRAM ezután parancsokat futtathat, rendszer- és hálózati adatokat gyűjthet, képernyőképeket készíthet, fájlokat és Telegram Desktop-adatokat lophat, valamint további kódot indíthat.
A kampány technikailag érdekes eleme, hogy a Telegramot használja C2-infrastruktúraként. Botok és Telegram-csoportok közvetítik a parancsokat, a fertőzött gépek állapotjelzéseit és a megszerzett adatokat, egyes változatok 24 óránként küldenek életjelet. Ez olcsó és könnyen cserélhető infrastruktúrát ad a támadóknak, miközben a forgalom legitim felhős kommunikáció közé keveredhet.
A kutatás kiegészíti a brit, amerikai és holland hatóságok közelmúltbeli figyelmeztetését, ugyanennek a malware-családnak egy részét CHOSEN BRICK néven követik. A két jelentés együtt egy több éve működő, célzott megfigyelési műveletet rajzol ki, amelyben a social engineering, a személyes kommunikáció megszerzése és a Telegram infrastruktúraként történő felhasználása szorosan összekapcsolódik.


