ClosedQuorum
A Cisco Talos jelentése szerint a ClosedQuorum egy szokatlan Windows implant, amelyben a hagyományos C2-szerver helyett nagy nyelvi modellek döntenek a következő
Read More
A Cisco Talos jelentése szerint a ClosedQuorum egy szokatlan Windows implant, amelyben a hagyományos C2-szerver helyett nagy nyelvi modellek döntenek a következő
Read More
A Kaspersky GReAT által feltárt MovieReaper egy új, moduláris Windows-kártevő, amelyet 2026 augusztusában kezdtek tömegesen terjeszteni népszerű filmek torrentjeinek álcázva. A támadók
Read More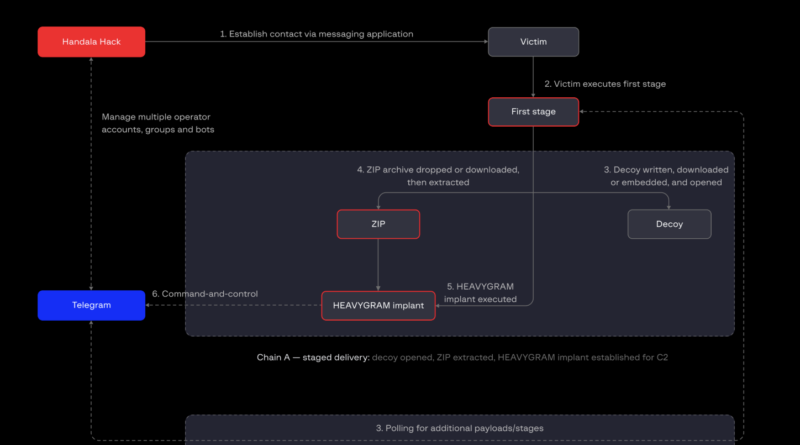
A Group-IB elemzése a HEAVYGRAM nevű Windowsos megfigyelő kártevőt vizsgálja, amelyet közepes bizonyossággal az Iránhoz kötött Handala Hack szereplőhöz kapcsol. A malware-t legalább 2023 ősze óta
Read More
A Kaspersky Securelist elemzése szerint a pénzügyileg motivált Toy Ghouls – Bearlyfy, Laboo.boo vagy Feral Wolf – új, saját fejlesztésű back door-okal bővítette eszköztárát. A csoport
Read More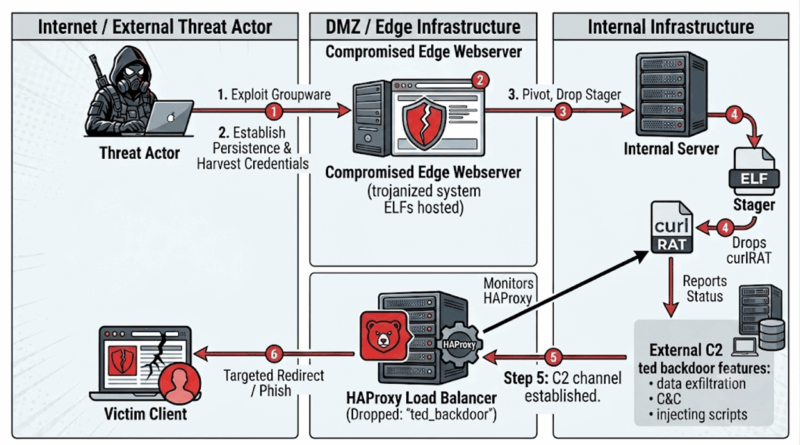
A Rapid7 Labs kutatása egy korábban nem dokumentált Linuxos kártevő-eszköztárat tárt fel dél-koreai autóipari és médiavállalatok rendszerein. A kampányt közepes bizonyossággal észak-koreai APT-csoportokhoz kötik,
Read More
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More
A CrowdStrike, az amerikai DOJ, FBI és DCIS, valamint bolgár, magyar és román hatóságok nemzetközi műveletben zavarták meg a Sality botnet működését.
Read More
A Group-IB által feltárt BraZetsu egy Python-alapú Windows malware, amelyet a brazil Exilware fenyegetési szereplő Initial Access Broker tevékenységéhez kötnek. Nem hagyományos infostealer, a fertőzött gépet
Read More
A Censys ARC egy hibásan konfigurált, nyilvánosan elérhető könyvtárban megtalálta a Moobot IoT-botnet forráskódját, aktív DDoS-eszközöket, támadási naplókat és egy hamis
Read More
A Proofpoint a kínai nyelvű kiberbűnözői környezetből származó PackClient moduláris RAT/C2 keretrendszert azonosította, amelyet Telegramon értékesítenek, és amelyet a TA4922 már aktív támadásokban használ.
Read More