Coruna iOS exploit kit
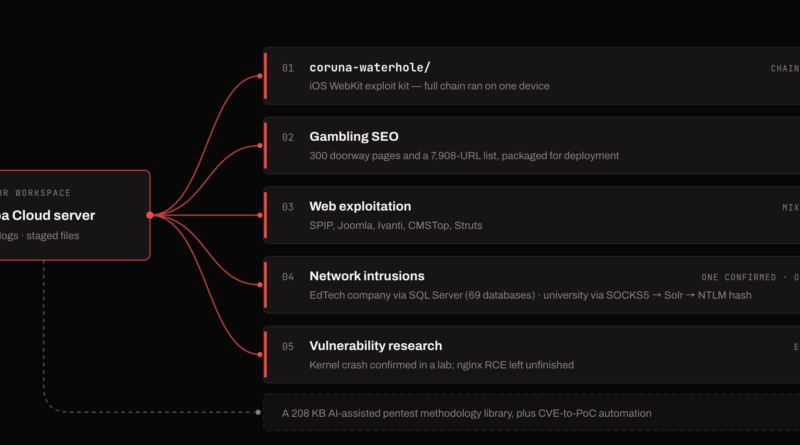
A C2 Hunters Research egy támadó Alibaba Cloud szerverén hátrahagyott fájlokat, shell historyt, forráskódot és naplókat elemezve rekonstruálta annak 2026 áprilisa és júliusa közötti működését. A szerver nem egyetlen kampányhoz tartozott, iOS-exploitokat, webes sérülékenységek tömeges kihasználását, hálózati behatolásokat, SQL injectiont és szerencsejáték-oldalakat népszerűsítő SEO-manipulációt is kezeltek róla. A kutatók külön választják a ténylegesen igazolt kompromittálást a puszta próbálkozásoktól, ami a nagy célpontlisták miatt lényeges.
Az egyik legérdekesebb lelet a Coruna iOS exploit kit működő példánya volt. Május 6-án a naplók szerint egy iOS 15.8.3-at futtató iPhone megnyitotta a támadó oldalát, amely kattintás nélkül elindította a WebKit exploitláncot. A megfelelő exploit kiválasztása után PAC-bypass és sandbox escape következett, majd betöltődött a bootstrap.dylib. A teljes böngészős lánc hat másodperc alatt sikeresen lefutott. A későbbi C2-kapcsolatra vagy adatlopásra azonban nincs bizonyíték, és egy további kért modul 404-es hibával már nem érkezett meg.
A szerveren klasszikus webes támadások nyomai is megmaradtak. A SPIP Saisies CVE-2025-71243 kihasználásával 33 célpontnál igazoltak PHP-kódfuttatást. Ivanti EPMM esetében 1090 URL-t vizsgáltak CVE-2026-1281 és CVE-2026-1340 ellen, de a 385 válaszoló végpont nem jelent 385 sikeres kompromittálást. Három másik rendszernél viszont az sqlmap naplói tényleges SQL injectiont igazoltak, egy negyedik Microsoft SQL Servernél pedig a megszerzett adatbázis-fiók sysadmin jogosultságú volt.
A szerver alapján az operátor egyszerre végzett automatizált sérülékenység-kutatást és gyakorlati támadásokat, saját rendszer naponta figyelte az NVD-t és a GitHubot új, legalább CVSS 9-es hibák és PoC-k után. Emellett 300, legitim kínai híroldalakat utánzó gambling SEO-oldalt készített elő, amelyeket kompromittált webhelyekre szánhattak. A kutatás így ritka betekintést ad abba, hogyan fér meg ugyanabban a támadói infrastruktúrában a friss CVE-k gyors fegyveresítése, célzott behatolás, mobil exploitáció és pénzügyi célú webes visszaélés. A szerzők ugyanakkor nem állítanak biztos attribúciót, az artefaktumokból az operátor személye vagy szervezeti kötődése nem bizonyítható.