AI mérhetően gyorsítja a sérülékenységek felfedezését
A Google Threat Intelligence Group (GTIG) elemzése szerint a generatív AI már mérhetően gyorsítja a sérülékenységek felfedezését, de egyelőre nem látszik
Read More
A Google Threat Intelligence Group (GTIG) elemzése szerint a generatív AI már mérhetően gyorsítja a sérülékenységek felfedezését, de egyelőre nem látszik
Read More
A Citrix sürgős javításokat adott ki a NetScaler ADC és NetScaler Gateway termékekhez, miután két kritikus zero-day sérülékenység, a CVE-2026-88771 és CVE-2026-88772 aktív
Read More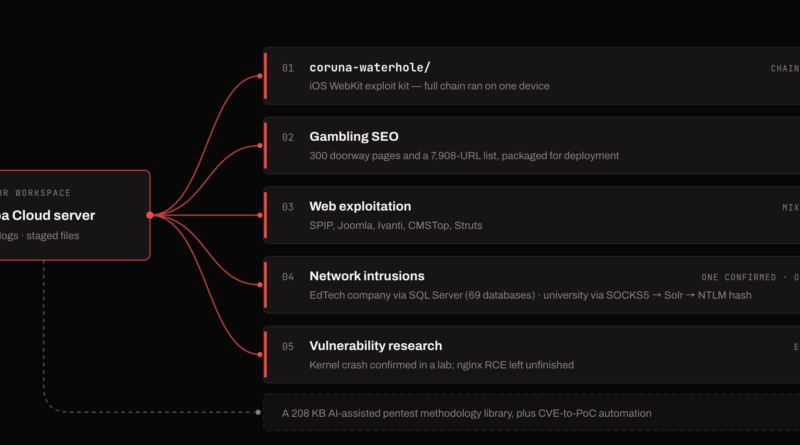
A C2 Hunters Research egy támadó Alibaba Cloud szerverén hátrahagyott fájlokat, shell historyt, forráskódot és naplókat elemezve rekonstruálta annak 2026 áprilisa és
Read More
A CVE-2026-87902 a WordPress Core súlyos, hitelesítés nélkül kihasználható sérülékenysége, amely a 4.7.0–7.1.1 verziókat érinti. A hiba a page-template feloldásában található: egy támadó manipulált pagename értékkel
Read More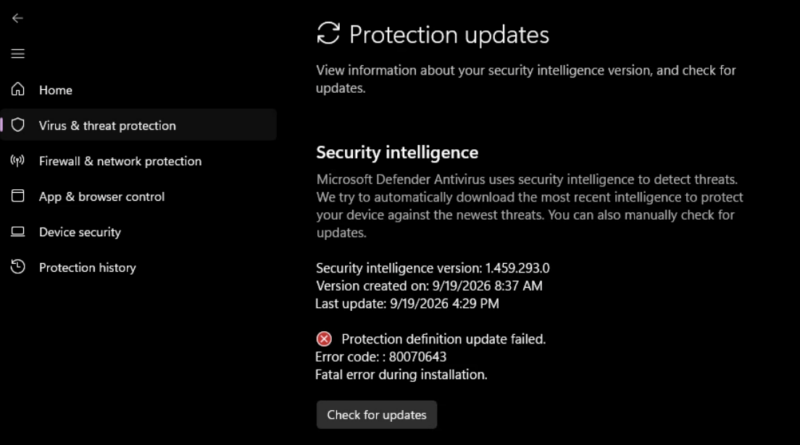
A BigDiskBuster nevű új proof-of-concept azt demonstrálja, hogyan lehet megakadályozni a Microsoft Defender Antivirus platform frissítéseit. A szeptember 19-én publikált eszköz szerzője Abdelhamid
Read More
Szeptember 18-án négy Linux kernel sérülékenységhez jelent meg működő proof-of-concept exploit, amelyek helyi hozzáférésből root jogosultság megszerzésére használhatók. A hibák többek
Read More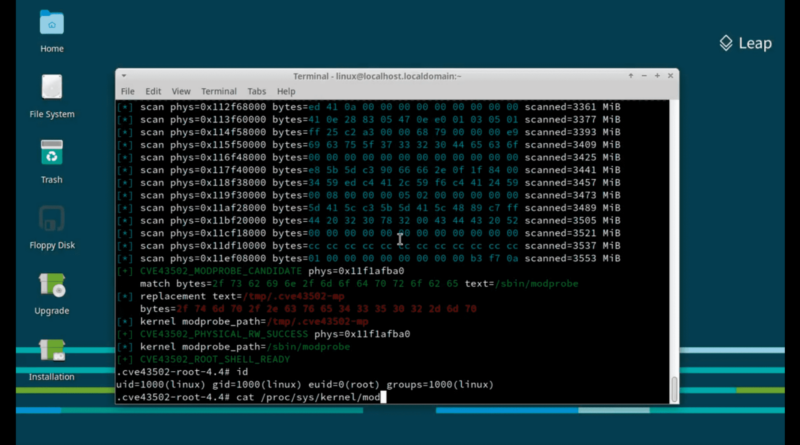
A ZcopyReaper (CVE-2026-43502) egy Linux kernelben található helyi jogosultságkiterjesztési sérülékenység, amely az RDS (Reliable Datagram Sockets) zero-copy küldési útvonalát érinti. A hibát a NebuSec
Read More
A német CERT-Bund szerint a Microsoft Exchange CVE-2026-62911 sérülékenysége különösen veszélyessé vált, miután nyilvánosan elérhetővé vált egy működő PoC exploit. A hiba távolról
Read More
A Rapid7 nyilvánosságra hozta a CVE-2026-55040 technikai elemzését és a működő proof-of-concept exploitot, amely egy kritikus (CVSS 9,1) Microsoft SharePoint hitelesítés-megkerülési sérülékenységet használ ki. A hiba a
Read More
A Project Nightcrawler – Chaotic Eclipse – nyilvánosságra hozták a ShieldBreak nevű támadási módszert, amely azt mutatja be, hogy több népszerű EDR megoldás védelme megkerülhető a Windows PPL
Read More