RATHat Android banki trójai
A Cleafy Labs részletesen feltérképezte a RATHat Android banki trójai mögötti infrastruktúrát. Miközben maga a malware 2025 vége óta alig változott, a támadói kezelőfelületet fél év alatt háromszor fejlesztették tovább, az áprilisi BlackCat panelt a Panda Workshop V5, majd V6 követte. A kutatók közel 100 különálló telepítést találtak 2026 áprilisa óta, ami a licencekkel, felhasználói limitekkel és szerepkörökkel együtt arra utal, hogy a rendszert Malware-as-a-Service szolgáltatásként adják különböző operátoroknak. A kampányok Európát, Latin-Amerikát és Délkelet-Ázsiát is érintik.
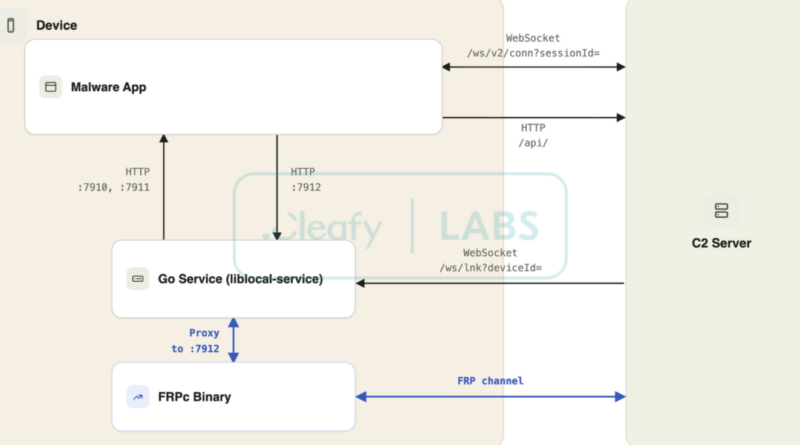
A panel gyakorlatilag komplett malware-gyártósor. A támadó a kezelőfelületről konfigurálhatja, buildelheti, csomagolhatja, aláírhatja és publikálhatja az APK-kat, sőt óránként automatikusan újragenerálhatja őket a hash-alapú felismerés megnehezítésére. A RATHat az Accessibility Service megszerzése után bekapcsolja az Android vezeték nélküli debuggingját, párosítja magát a helyi ADB-vel, majd az operátor egyetlen paranccsal telepíthet egy natív Go szolgáltatást. Ez shell (UID 2000) jogosultsággal, az eredeti alkalmazástól függetlenül fut, FRP reverse tunnelen keresztül vezérelhető, és az APK eltávolítása után is életben maradhat a következő újraindításig. Android 14-től azonban ennek egyes képernyővezérlési technikái már nem működnek.
A rendszer SMS-eket, kontaktokat, fájlokat, fotókat és hitelesítő adatokat gyűjthet, HTML-overlayekkel pedig banki alkalmazások fölött jeleníthet meg adathalász felületeket. Kétféle távoli vezérlést támogat: a hagyományos Accessibility/MediaProjection módszert, illetve ADB-n keresztül minicap és minitouch eszközöket. Utóbbi azért érdekes, mert bizonyos Android-verziókon képernyőmegosztási engedélykérés és látható recording indikátor nélkül teszi lehetővé a képernyő figyelését és a touch események vezérlését.
Különösen érdekes az AI használata. A panel LLM-mel elemzi az ellopott SMS-eket, megbecsüli az áldozatok bankszámlaegyenlegét, majd rangsorolja, mely fertőzött készülékek lehetnek értékesebbek. Maga a malware pedig Geminit használ az Android felület értelmezésére, ha az előre programozott automatizálás egy ismeretlen gyártói felületen vagy más nyelven nem találja a szükséges gombot, elküldi az Accessibility UI-struktúrát a modellnek, amely visszaadja, hová kell kattintani. A Cleafy nem állítja, hogy az LLM már önálló banki átutalásokat végezne, jelenleg az automatizálás robusztusabbá tételére használják. Ez viszont csökkenti azt a fejlesztési munkát, amely korábban minden Android-verzióhoz, nyelvhez és készülékhez külön automatizálási logikát igényelt.