RATHat Android banki trójai
A Cleafy Labs részletesen feltérképezte a RATHat Android banki trójai mögötti infrastruktúrát. Miközben maga a malware 2025 vége óta alig változott, a
Read More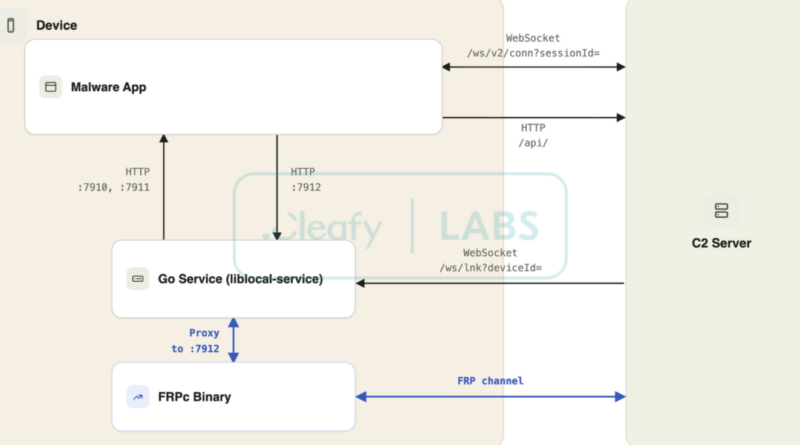
A Cleafy Labs részletesen feltérképezte a RATHat Android banki trójai mögötti infrastruktúrát. Miközben maga a malware 2025 vége óta alig változott, a
Read More
Két amerikait, Ryan Goldberg és Kevin Martin négy év börtönre ítéltek, mert 2023-ban az ALPHV BlackCat ransomware-as-a-service ökoszisztémában affiliáltként működve több amerikai szervezetet támadtak. A támadási modell
Read More
Az Embargo ransomware csoport, amely a BlackCat/Alphv ransomware művelet utódjának tekinthető, körülbelül 34,2 millió dollár értékű kriptovaluta bevételre tett szert
Read More
A kiberbiztonsági fenyegetések terén a támadók és a védők között folyamatos verseny zajlik. Miközben a szervezetek megerősítik védelmüket, a támadók
Read More
2024-ben jelentős változások történtek a zsarolóvírusok világában, mivel a váltságdíjfizetések összege éves szinten 35%-kal csökkent. Ezt a csökkenést a megerősített
Read More
Egy új ransomware mint szolgáltatás (RaaS) művelet a törvényes Cicada 3301 szervezetnek adja ki magát, és már 19 áldozatot sorolt
Read More
A Prudential Financial nyilvánosan elismerte, hogy a 2024 februárjában bekövetkezett adatvédelmi incidens jelentős számú személyt érintett. A potenciálisan érintett ügyfelek
Read More
Az MGM és a Caesars kaszinók elleni támadásait követően a Scattered Spider fenyegető csoport vélhetően a pénzügyi és biztosítási iparág
Read More
A Sekoia.io jelentése áttekintést nyújt a Scattered Spider fejlődéséről, működési módjáról és az elmúlt évek során alkalmazott eszköztáráról. A Scattered
Read More