TerminalFix kampány
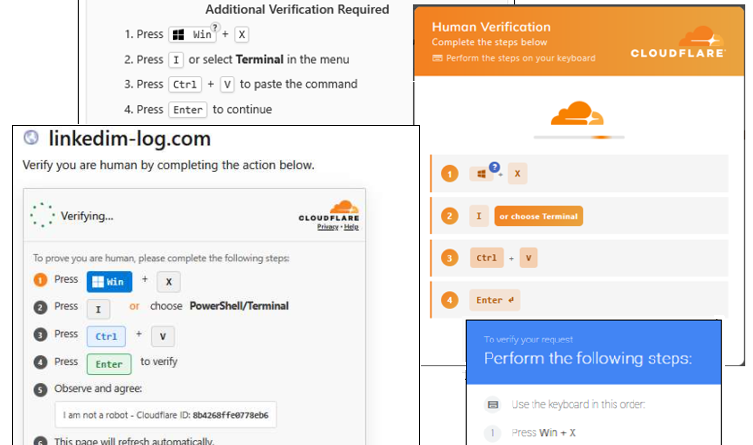
A Sophos MDR 2026 augusztusától több olyan incidenst vizsgált, amelyben a klasszikus ClickFix továbbfejlesztett változata, a TerminalFix indította el a fertőzést. A hamis CAPTCHA vagy hibaüzenet ezúttal nem a Windows Run ablak megnyitására, hanem a Windows Terminal használatára és egy PowerShell-parancs beillesztésére veszi rá az áldozatot. A Sophos az összefüggő kampányt STAC4924 néven követi, és legalább 2026 márciusáig vezette vissza az aktivitását. A TerminalFix önmagában nem egyetlen szereplőhöz kötött technika.
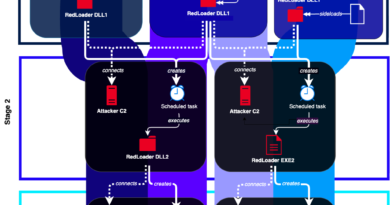
A parancs egy ZIP-et tölt le, benne legitim Windows binárissal, rosszindulatú DLL-lel és batch scripttel. A script perzisztenciát épít ki, majd például a legitim LockScreenContentServer.exe segítségével DLL sideloadinggal betölti a Lorem Ipsum Loadert. A loader különleges obfuszkációt használ, a shellcode bájtjait nyers bináris helyett angol szavakként tárolja, amelyeket egy lookup tábla alakít vissza. A C2-címeket egy Letsdiskuss-profilba rejtett karakterláncból szerzi meg, a szerverkommunikáció pedig JPEG-képnek látszó HTTP-forgalomba csomagolt adatokat használ.
A következő fázis egy legitim, hordozható Python runtime-ot telepít a Users\Public\indigo könyvtárba, majd ezen futtatja a client.py tunneling implantot. Ez titkosított WebSocket-kapcsolatot hoz létre a támadói infrastruktúrával, és egyedi UUID-t rendel a fertőzött géphez. A tunnel segítségével az operátor a kompromittált végpontot hálózati átjáróként használhatja, belső erőforrásokat érhet el, miközben a kommunikáció normál webes forgalomhoz hasonlíthat. A Sophos Active Directory-felderítést, PowerShell-alapú reconnaissance-t, scheduled taskokat és többféle DLL-sideloading párost is megfigyelt.
A kampány korábbi, március–áprilisi szakasza még SEO poisoninggal terjesztett, trojanizált Microsoft Teams MSI-ket használt. Május végétől váltottak TerminalFixre, ez időben egybeesett annak a malware-aláíró szolgáltatásnak a Microsoft általi felszámolásával, amelytől a támadók tanúsítványokat szereztek. A Sophos közepes bizonyossággal ugyanahhoz vagy szorosan együttműködő szereplőkhöz köti a két fázist. A kapcsolódó Lorem Ipsum Loadert más kutatások a Rapid Brigantine/GOLD VICTOR – más néven Vanilla Tempest vagy Vice Society – köréhez kötik, amely ransomware-műveletekkel is kapcsolatba került, de a Sophos a STAC4924 incidenseiben nem figyelt meg titkosítást.