AI mérhetően gyorsítja a sérülékenységek felfedezését
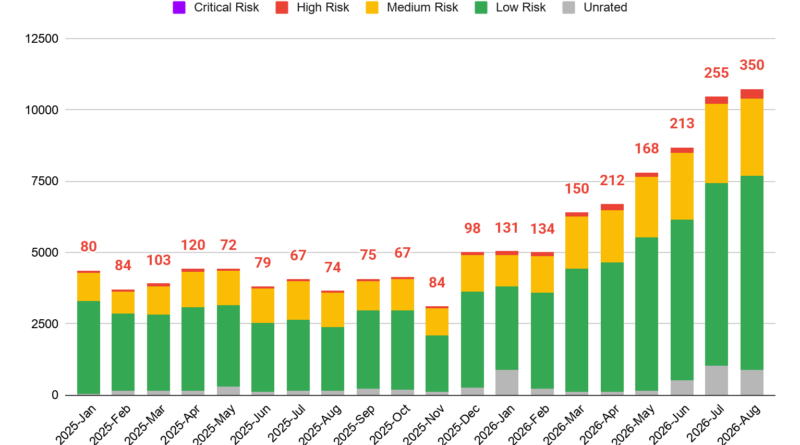
A Google Threat Intelligence Group (GTIG) elemzése szerint a generatív AI már mérhetően gyorsítja a sérülékenységek felfedezését, de egyelőre nem látszik hasonló mértékű áttörés a valós támadásokban történő kihasználásban. A Google saját Vulnerability Rewards Programjának adatai alapján az AI-val támogatott kutatók több hibát és gyorsabban találnak, miközben olyan összetett komponensek vizsgálata is gazdaságosabbá válik, amelyek korábban aránytalanul sok manuális munkát igényeltek. A változás tehát jelenleg erősebben érződik a vulnerability research oldalán, mint az exploitációban.
A GTIG szerint az AI különösen jól használható kód megértésére, támadási felületek feltérképezésére, variánsok keresésére, fuzzing támogatására és ismert hibaminták nagy kódbázisokban történő felismerésére. Ez a talált sérülékenységek összetételét is befolyásolja: a modellek olyan logikai és implementációs problémákra is rávezethetik a kutatót, amelyek hagyományos automatizált scannerekkel nehezebben azonosíthatók. Ugyanakkor az AI által jelzett potenciális hibák ellenőrzése továbbra is jelentős emberi munkát igényel; a modell által generált hipotézis nem egyenlő működő exploittal.
A támadói oldalon a kép visszafogottabb. A GTIG látja az LLM-ek használatát reconnaissance, kódírás, exploitok módosítása és technikai problémák megoldása során, de nincs bizonyíték arra, hogy az AI általánosan autonóm exploitfejlesztést vagy tömeges zero-day felfedezést tett volna lehetővé a fenyegetési szereplők számára. A valódi kihasználásnál továbbra is komoly akadály a célkörnyezet pontos megértése, a megbízható exploitlánc kialakítása, a modern mitigációk megkerülése és az operatív tesztelés.
Biztonsági szempontból ezért a közelebbi változás inkább az, hogy csökken a sérülékenység-kutatás költsége és ideje. Ugyanazokat az AI-képességeket használhatják védelmi kutatók és támadók is, így egy javítás publikálása után gyorsabban elkészülhetnek variánsok, PoC-k és működő exploitok. Ez tovább szűkítheti a patch megjelenése és a tényleges kihasználás közötti időablakot. A Google adatai alapján tehát nem az autonóm AI-hacker jelenti a közvetlen változást, hanem az, hogy a korábban idő- és szakértelem-igényes vulnerability research egyre több részfeladata automatizálható.