Hatalmas kedvezmények? Gondolja át…
A Group-IB a Milk Dragon, más néven NaiLong nevű Phishing-as-a-Service platformot elemezte, amely legalább 2025 októbere óta működik. A kutatók 258 phishing oldalt azonosítottak, a célpontok 66 országban jelentek meg, és 21 ismert kereskedelmi márka mellett 36 pénzügyi intézményhez készített sablont is találtak. A készletet Telegramon értékesítik, havi előfizetése 300 USDT-től indul, a fejlesztők pedig frissítést és támogatást is biztosítanak az affiliate-eknek.
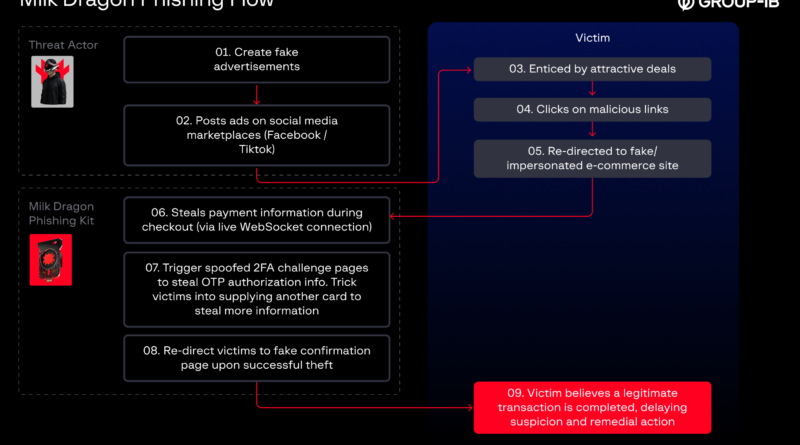
A kampány eltér a tipikus banki SMS- vagy email-phishingtől, a támadók Facebookon és TikTokon megjelenő, feltűnően olcsó termékajánlatokkal terelik a felhasználókat hamis webshopokba. A Group-IB több olyan profilt is látott, amely AI-generáltnak tűnő tartalommal és vélhetően vásárolt követőkkel próbált hitelesebbnek látszani, de nem bizonyított, hogy ezeket közvetlenül a Milk Dragon üzemeltetői kezelték. A céloldalak WordPressre és a legitim WooCommerce-re épülnek, amelyet egy BytePress nevű rosszindulatú plugin egészít ki.
A BytePress teszi igazán interaktívvá a csalást. Tartós WebSocket-kapcsolatot hoz létre az áldozat böngészője és az operátori panel között, így a beírt bankkártyaadatok karakterenként, már az űrlap elküldése előtt továbbíthatók. Az operátor valós időben változtathatja, mit lásson az áldozat, és a valódi banki 3D Secure ellenőrzéshez igazodó hamis OTP- vagy alkalmazás jóváhagyási oldalt jeleníthet meg. A megszerzett egyszer használatos kódot ezután a támadó felhasználhatja a valódi tranzakció hitelesítésére.
A háttér ehhez már egy komplett szolgáltatási platform, több affiliate-fiókot kezel, mutatja a látogatókat és konverziókat, felismeri a kártyák BIN-jét, Telegram-értesítéseket küld, tárolja a megszerzett adatokat, és egyetlen panelről több phishing oldalt vezérel. A telepítést is automatizálták, az ügyfél megadja saját szerverének SSH-adatait, a rendszer pedig Dockerből felépítheti a szükséges panelt, adatbázist és API-kat. A Milk Dragon így nem új phishingtechnikát talál fel, hanem termékké alakítja az AiTM-alapú fizetési csalást, és ehhez a közösségi média hirdetési felületét használja belépési pontként.