Hitelesség hallucináció
A Proofpoint most először részletezte nyilvánosan a TA419 tevékenységét, amelyet Kínához igazodó, hírszerzési célú fenyegetési szereplőként követ. A csoport legalább 2025 áprilisa óta amerikai és japán think tankek, egyetemek, védelmi vállalatok és ügyvédi irodák munkatársait célozza. 2026 júliusában az érdeklődés kifejezetten az amerikai AI-szakpolitika felé fordult, AI-policy szakértőket kerestek meg ismert közgazdászok és egy korábbi Fehér Ház-i tudomány- és technológiapolitikai vezető nevében. Februárban egy vezető Anthropic-alkalmazott személyazonosságával is visszaéltek egy amerikai think tank szakértője ellen.
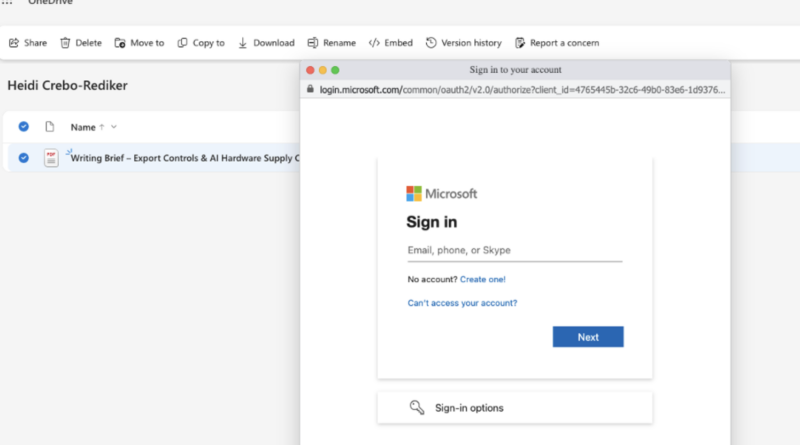
A támadás első lépése szándékosan ártalmatlan, például egy fiktív AI Policy Advisory Committee-ba hívták a célpontot, vagy AI-exportkorlátozásokról készülő szenátusi anyaghoz kértek hozzájárulást. Csak akkor küldték el a rosszindulatú hivatkozást, ha az áldozat válaszolt. A link rövidítőn, támadói domaineken és Cloudflare Turnstile ellenőrzésen keresztül egy hamis OneDrive-környezetbe vezetett, majd Adversary-in-the-Middle (AitM) phishinggel Microsoft 365/Entra ID munkamenetet próbált eltéríteni.
Technikailag a TA419 az open-source Frameless BitB Browser-in-the-Browser eszközt és Evilginx-alapú proxyt módosította. Az áldozat valós Microsoft-bejelentkezési folyamatot lát, miközben a támadói proxy közvetíti a kommunikációt és megszerzi a jelszót, az MFA-folyamat adatait, majd a létrejövő session cookie-kat. A TA419 saját JavaScripttel egészítette ki a készletet, valós időben követheti, hol tart az áldozat a loginban, automatikusan elfogadhatja a Keep me signed in opciót és kezelheti az egyszer használatos kódok beküldését. Ezért a hagyományos MFA önmagában nem feltétlenül állítja meg a munkamenet-eltérítést.
A Proofpoint a célpontválasztás alapján úgy értékeli, hogy a műveletek kínai hírszerzési érdekeket támogathatnak, különösen az amerikai AI-szabályozás, exportkontroll, védelmi alkalmazások és technológiai ellátási láncok megértésében, ez azonban kutatói attribúció, nem nyilvánosan bemutatott közvetlen bizonyíték kínai állami irányításra. Védekezésnél az ilyen kampányok ellen az origin-bound, phishing-rezisztens hitelesítés – például FIDO2/passkey – lényegesen erősebb az OTP-alapú MFA-nál. A másik fontos jel maga a kapcsolatfelvétel, a TA419 előbb valódi szakmai párbeszédet épít, és csak utána küldi el a credential-phishing infrastruktúrát.