YAM Store Market
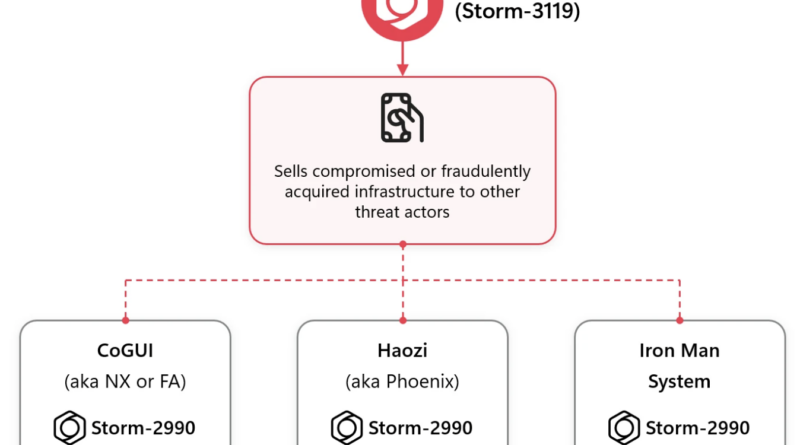
A Microsoft Threat Intelligence 2026. október 14-i kutatása egy kínai nyelvű, nemzetközi adathalász szolgáltatáshálózat működését tárta fel. A Storm-3119 néven nyilvántartott YAM Store Market illegálisan megszerzett Microsoft- és Google-felhőfiókokat, licenceket és tárhelyeket értékesített. Ezeket a Storm-2990 csoporthoz kapcsolt CoGUI, Haozi és Iron Man adathalász eszközkészletek üzemeltetői, valamint más bűnözők használták fel tömeges csalási kampányokhoz. A szolgáltatások 2026 januárja óta több mint egymilliárd adathalász e-mail és SMS kiküldését tették lehetővé, világszerte több mint 75 ezer szervezetet célozva.
A YAM Store működésének egyik alapja a felhőkörnyezetek automatizált felderítése és kompromittálása volt. A támadók ellopott alkalmazásazonosítókkal és titkos kulcsokkal tartós hozzáférést szereztek Microsoft 365-környezetekhez, majd jogosultságokat módosítottak, licenceket osztottak ki, és a SharePoint, illetve OneDrive tárhelyeit támadási infrastruktúraként hasznosították. Emellett lejárt szervezeti domaineket szereztek meg, illetve hamis vállalkozásokat és nonprofit szervezeteket hoztak létre, hogy hitelesnek tűnő felhőfiókokhoz jussanak.
Az így megszerzett infrastruktúrát kész adathalász csomagokkal kapcsolták össze. Az Iron Man több mint 2300 sablont kínált bankok, futárszolgálatok, kereskedők és állami intézmények megszemélyesítésére. A támadások jelszavak, hitelesítési tokenek és bankkártyaadatok megszerzésére irányultak. Egyes kampányok az eszközkódos hitelesítést is kihasználták, így a felhasználók valódi bejelentkezési folyamaton keresztül adhattak hozzáférést a támadóknak.
A Microsoft és nemzetközi partnerei bírósági felhatalmazással lefoglalták, illetve átirányították a hálózat egyes domainjeit, több mint 20 ezer kapcsolódó fiókot letiltottak, és több mint 100 ezer félrevezető domaint blokkoltak. A kutatók adathalászatnak ellenálló többtényezős hitelesítést, a kiemelt jogosultságok korlátozását és a felhőalkalmazások hozzáféréseinek rendszeres ellenőrzését javasolják.