Sogou billentyűzetalkalmazás kihasználása
Az ESET kutatása szerint a SlippyNunchucks nevű, kínai állami érdekekhez köthető kiberkémkedési csoport a népszerű Sogou Input Method Windows-alkalmazás biztonsági hiányosságát kihasználva
Read More
Az ESET kutatása szerint a SlippyNunchucks nevű, kínai állami érdekekhez köthető kiberkémkedési csoport a népszerű Sogou Input Method Windows-alkalmazás biztonsági hiányosságát kihasználva
Read More
A CrowdStrike kutatása szerint a Kínához köthető VAPOR PANDA kiberkémkedési csoport az ARTEX nevű, mesterséges intelligenciával támogatott támadási keretrendszert használta nagyszabású nemzetközi
Read More
A Lumen Technologies Black Lotus Labs kutatócsoportja hároméves vizsgálat során feltérképezte a Volt Typhoon, Kínához kötött kibertámadó csoport Silent Train elnevezésű infrastruktúráját. A
Read More
A Sophos Counter Threat Unit és a SophosLabs egy feltehetően kínai kötődésű kiberkémkedési csoport, a Bronze Sandcastle tevékenységét tárta fel.
Read More
Egy kínai műhold hónapok óta szokatlan manővereket hajt végre egy nyugati kommunikációs műhold közelében, amelyet többek között a német hadsereg
Read More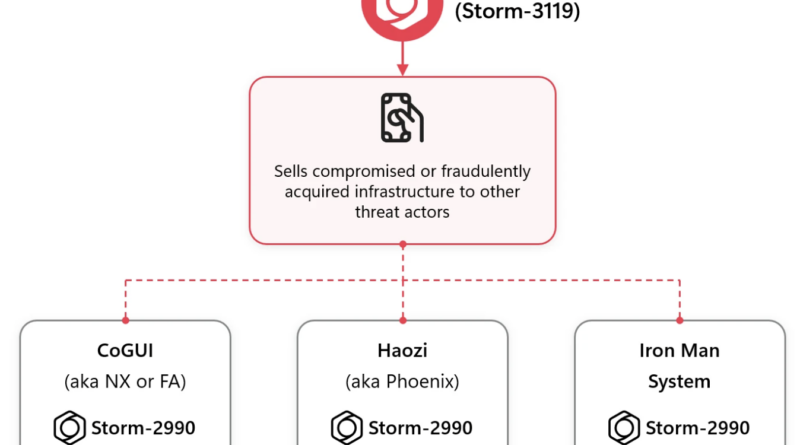
A Microsoft Threat Intelligence 2026. október 14-i kutatása egy kínai nyelvű, nemzetközi adathalász szolgáltatáshálózat működését tárta fel. A Storm-3119 néven
Read More
A CISA, FBI, NSA és több nemzetközi partner közös figyelmeztetése szerint a kínai Integrity Technology Group (Integrity Tech) olyan infrastruktúrát
Read More
A Cisco Talos egy UAT-11587 néven követett, hírszerzési célúnak értékelt kampányt tárt fel, amely legalább 2025 szeptembere óta ázsiai kormányzati, diplomáciai, védelmi,
Read More
A Proofpoint most először részletezte nyilvánosan a TA419 tevékenységét, amelyet Kínához igazodó, hírszerzési célú fenyegetési szereplőként követ. A csoport legalább 2025 áprilisa
Read More
Az Foundation for Defense of Democracies (FDD) elemzése szerint a NATO európai katonai mozgósíthatóságának egyik gyenge pontja nem közvetlenül a
Read More