Cairn-penelek kihasználása
A NorForge több mint húsz nyilvánosan elérhető Cairn kezelőfelületet talált, amelyek jelentős részét kiberbűnözők használták AI-alapú támadásokhoz. A Cairn eredetileg általános problémamegoldó keretrendszer, az operátor megadja a kiindulási helyzetet és az elérendő célt, az AI-agents pedig önállóan gyűjtik az információkat, választják ki a következő lépéseket és módosítják stratégiájukat.
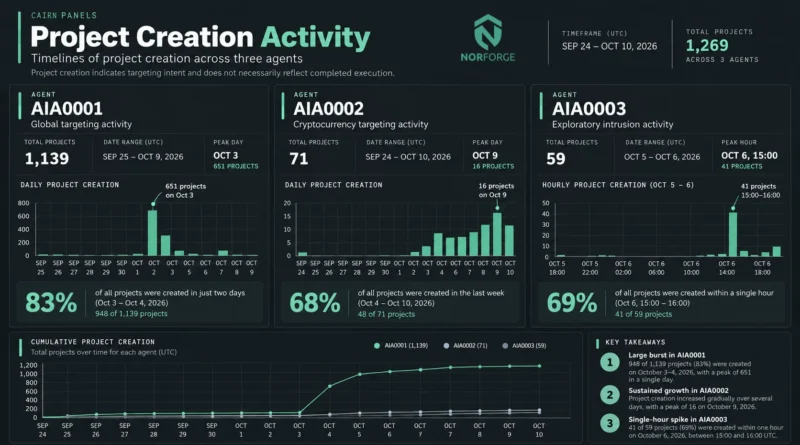
A legnagyobb, AIA0001 néven követett klaszter 14 Cairn-panelen több mint 1100 támadási projektet futtatott, főként amerikai, japán és ausztrál e-kereskedelmi rendszerek ellen. A feladatokat kínai nyelven adták meg, céljuk pedig jellemzően hitelesítés nélküli távoli kódfuttatás, SQL injection, fájlfeltöltés, deszerializációs hibák vagy account takeover megtalálása, majd tartós hozzáférés kialakítása volt.
A NorForge szerint az ügynökök Playwrightot, Nmapet, ffufot, Amass-t és más hagyományos pentesteszközöket is használtak. A sikeres AIA0001-projektek átlagosan valamivel kevesebb mint 23 órán át futottak, a becsült sikerarány pedig körülbelül 10 százalék volt. A kutatók egy nagy hardverkereskedőnél maguk is ellenőrizték, hogy az AI által jelentett kompromittálás valódi, a megadott címen működő uploader webshellt találtak.
A támadók operációs biztonsága viszont gyenge volt. A nyitott Cairn-panelek célpontokat, sérülékenységeket és hitelesítő adatokat fedtek fel, a TruffleHog több száz titkot talált, amelyek 11 százaléka még érvényesnek bizonyult. A NorForge legitim red-team műveletek nyitva hagyott paneljeit is megtalálta, vagyis ugyanez a probléma biztonsági tesztelés közben az ügyfelek adatait is veszélyeztetheti.