PHP2Shell: több mint 34 millió PHP-szolgáltatás lehet sérülékeny
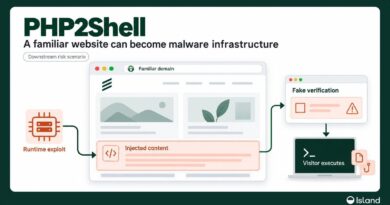
A Censys folyamatosan frissülő felmérése szerint világszerte mintegy 34,3 millió internet felől elérhető PHP-szolgáltatás jelent olyan verziót, amely érintett lehet a PHP2Shell két ismert kritikus sérülékenységben. A CVE-2026-109618 és CVE-2026-109619 egyaránt 9,2-es CVSS-besorolású, és bizonyos körülmények között hitelesítés nélküli távoli kódfuttatást tesz lehetővé.
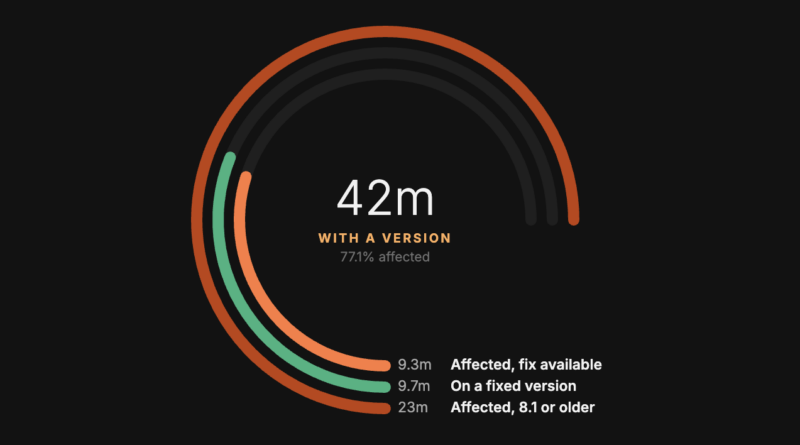
A Censys október 21. óta több mint 41,4 millió, potenciálisan érintett szolgáltatást azonosított. Közülük körülbelül 7,1 milliónál figyelt meg áttérést javított PHP-verzióra. A verziójukat közlő szolgáltatások nagy többsége azonban továbbra is sérülékenynek látszik.
Németország különösen érintett, a Censys adatait feldolgozó német sajtó szerint közel 11 millió PHP-telepítés azonosítható az országban, amelyek közül mintegy 1,6 millió bizonyíthatóan javított verziót használ. Az Egyesült Államok után Németország rendelkezik a második legnagyobb kimutatott PHP-kitettséggel.
A helyzetet súlyosbítja, hogy világszerte további közel 50 millió szolgáltatás nem árulja el a PHP-verzióját, így ezek sérülékenységi állapota külső vizsgálattal nem állapítható meg megbízhatóan.
A hibák nemcsak weboldalakat, hanem PHP-t használó hálózati és biztonsági termékeket is érinthetnek. A javított kiadások a PHP 8.2.35, 8.3.36, 8.4.27 és 8.5.12, a régebbi rendszereknél megfelelően visszaportolt javításra vagy verzióváltásra lehet szükség.
A Censys külön figyelmeztet, a verziószámokon alapuló kimutatás becslés, mivel egyes Linux-disztribúciók a verziószám módosítása nélkül építik be a biztonsági javításokat. A tényleges kitettség ezért eltérhet a nyilvános számlálók értékeitől.