PHP2Shell: már a nyilvános bejelentés előtt megkezdődtek a támadási kísérletek
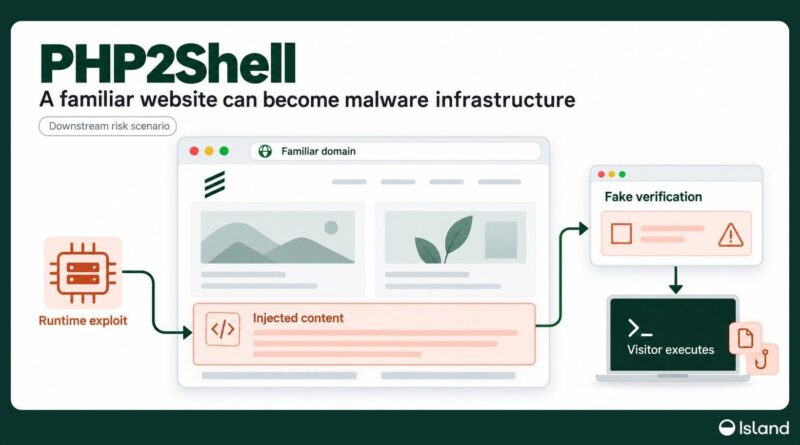
Az Amazon Threat Intelligence és a Cloudflare friss megfigyelései szerint tömeges támadási hullám indult a PHP2Shell néven ismert két kritikus sérülékenység ellen. A CVE-2026-109618 és CVE-2026-109619 egyaránt 9,2-es CVSS-besorolású, és hitelesítés nélküli távoli kódfuttatást tehet lehetővé a PHP-t használó webszervereken.
A Cloudflare szerint a nyilvános bejelentést megelőző tíz órában már több ezer kihasználási kísérletet észleltek. A szám a közzététel utáni 45 percben több tízezerre, két órán belül több százezerre emelkedett, később pedig milliós nagyságrendet ért el. A támadók folyamatosan módosították a payloadokat, feltehetően a webalkalmazás-tűzfalak megkerülése érdekében.
Az Amazon MadPot csapdarendszere ennél is korábbi aktivitást rögzített, október 17-én, négy nappal a hivatalos közzététel előtt már PHP2Shell-kihasználási kísérlet érkezett egy anonimizáló hálózathoz tartozó IP-címről. Egyelőre nem ismert, hogyan jutott a támadó a sérülékenységek technikai részleteihez.
Október 21-én, már a javítások kiadása előtt, további PoC-alapú próbálkozások jelentek meg. A különböző támadási minták és infrastruktúrák alapján az Amazon több egymástól független szereplő aktivitását valószínűsíti.
A helyzetet a koordinált közzététel körüli vita is súlyosbította. A PHP Foundation szerint a Chainguard a megállapodott határidő előtt publikált javított PHP-konténerképeket, amelyek visszafejtése segíthette az exploitfejlesztést. Az október 17-i aktivitás azonban ennél korábbi, így azzal nem magyarázható.
Az üzemeltetőknek haladéktalanul telepíteniük kell a javított PHP-verziókat, és a webszerver-, WAF- és alkalmazásnaplókat legalább október 17-ig visszamenően ellenőrizniük kell.