Virtualine leállítva
Nemzetközi akcióban foglalták le a Virtualine kiberbűnözőket kiszolgáló tárhelyszolgáltató domainjét
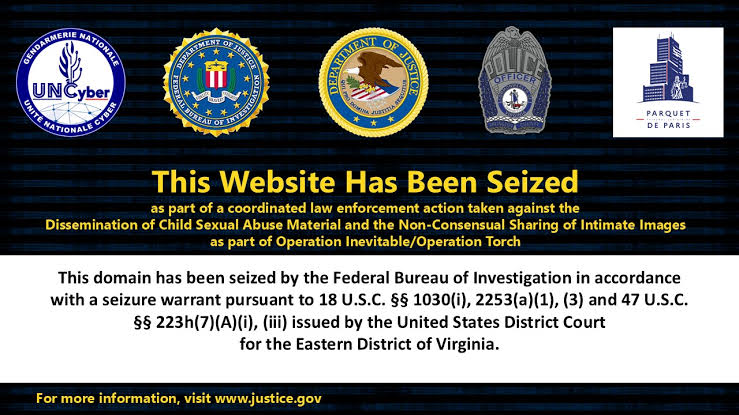
Az amerikai igazságügyi minisztérium bejelentette, hogy nemzetközi bűnüldözési együttműködés keretében lefoglalták a virtualine.net domaint. A Virtualine, más néven Secury, Massgod, Spamhouse, Lanedo és Omegatech úgynevezett bulletproof hosting szolgáltatást kínált, olyan tárhely- és szervermegoldásokat, amelyek kifejezetten a visszaélésekre vonatkozó bejelentések és hatósági intézkedések elkerülését ígérték.
A szolgáltató kiberbűnözői fórumokon reklámozta infrastruktúráját. Ügyfeleinek adathalászathoz, bankkártyaadatokkal kapcsolatos csalásokhoz és kéretlen levelek terjesztéséhez is kínált tárhelyet. Egy 2026 márciusában meghirdetett kiegészítő szolgáltatás azt ígérte, hogy hatósági megkeresés esetén az ügyfél infrastruktúráját egy másik, látszólag független vállalathoz helyezik át, majd újraindítják.
Az amerikai hatóságok szerint a Virtualine egy olyan bűnözői fórumot is kiszolgált, amely gyermekek szexuális kizsákmányolását ábrázoló, valamint beleegyezés nélkül közzétett intim felvételekkel kereskedett. A fórum emellett megbízásos fiókfeltörést is hirdetett, amelynek célja további személyes felvételek megszerzése volt.
A szolgáltató 2026 januárjától több figyelmeztetést kapott német, kanadai és ausztrál hatóságoktól, az amerikai gyermekvédelmi bejelentő központtól (NCMEC), valamint egy áldozat ügyvédjétől. A DOJ állítása szerint ennek ellenére továbbra is biztosította a tárhelyet, sőt új fájlfeltöltő és -letöltő weboldal kialakításában is közreműködött.
A Virtualine kriptovalutás fizetést is elfogadott, többek között BTC [NO-AML] megjelöléssel. A hatóságok szerint a bűnözői ügyfelektől származó összegek egy részét további tranzakciókkal próbálták tisztára mosni és eredetüket elfedni.
A nyomozást az FBI washingtoni irodája vezette, a német hesseni rendőrség, a holland rendőrség, a brit Nemzeti Bűnüldözési Ügynökség (NCA), valamint az OverRIPE és a Lumen közreműködésével.