Aktív támadások Linux és VMware ESX ellen
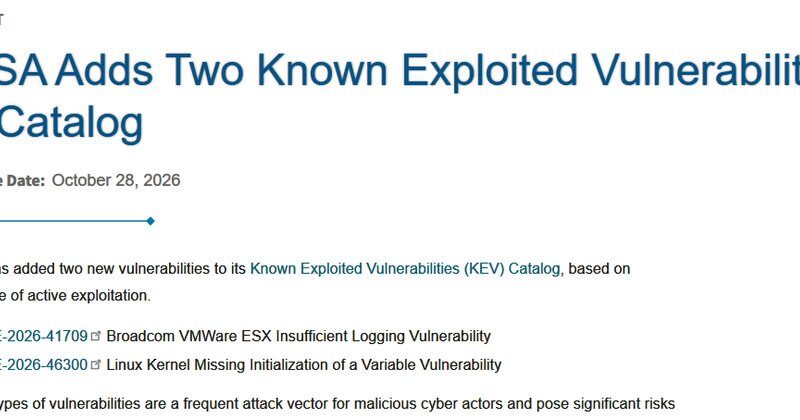
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség két, támadások során már kihasznált sérülékenységgel bővítette a Known Exploited Vulnerabilities (KEV) katalógusát. A hibák a Linux-kernelt és a VMware ESX virtualizációs környezetet érintik, de eltérő támadási lehetőségeket biztosítanak.
A CVE-2026-46300, más néven Fragnesia, a Linux-kernel hálózati adatkezelésének hibája. Bizonyos körülmények között egy helyi, alacsony jogosultságú felhasználó módosíthatja a fájlok gyorsítótárban tárolt tartalmát, és ezzel rendszergazdai, azaz root jogosultságot szerezhet. A sérülékenység az IPsec-forgalom feldolgozásához és a megosztott memóriatöredékek hibás kezeléséhez kapcsolódik. Nyilvános demonstrációs kód is rendelkezésre áll.
A CVE-2026-41709 a VMware ESX naplózását érinti. Egy már rendszergazdai hozzáféréssel rendelkező támadó bizonyos műveleteket úgy hajthat végre, hogy azok nem jelennek meg a rendszer naplóiban. A hiba önmagában nem biztosít jogosulatlan belépést, de megnehezítheti a behatolások felismerését és utólagos kivizsgálását.
A VMware-hiba CVSS-besorolása mindössze 2,7, mégis felkerült a KEV-listára. Ez jól mutatja, hogy egy sérülékenység gyakorlati veszélyességét nem kizárólag az elméleti súlyossági pontszám határozza meg, a támadásokban történő tényleges kihasználás is fontos szempont.
A CISA a Linux-hiba javítására október 31-i, a VMware-sérülékenység kezelésére pedig november 11-i határidőt jelölt meg az érintett amerikai szövetségi szervezetek számára. A Linux esetében a megfelelő kernelbiztonsági frissítések telepítése, a VMware-nél a Broadcom javításainak alkalmazása szükséges.
A rendszergazdáknak emellett célszerű felülvizsgálniuk a kiemelt jogosultságokat, a virtualizációs környezetek naplózását és a Linux-kiszolgálók esetleges kompromittálódására utaló jeleket. A jogosultságnövelést és a nyomok eltüntetését lehetővé tevő hibák akkor is sürgős intézkedést indokolhatnak, ha nem közvetlenül távoli rendszerfeltörést tesznek lehetővé.