n0n ransomware
A SOCRadar kutatása szerint az n0n zsarolóvírus-csoport mesterséges intelligenciával támogatott támadóeszközöket használt nemzetközi zsarolási műveleteihez. A támadók azonban súlyos hibát követtek el, saját előkészítő szerverük egyik könyvtárát nyilvánosan hozzáférhetővé tették, így a kutatók részletesen rekonstruálhatták tevékenységüket.
A szeptember 25–26-án megvizsgált szerveren 1719 állományt találtak, köztük 829 támadószkriptet, öt C++ nyelvű titkosítóprogram-forráskódot, valamint az AI-alapú fejlesztőkörnyezet konfigurációit. Az adatok legalább 23 szervezetet érintő műveleteket dokumentáltak 14 országban.
Az elkövetők az OpenCode AI-programozó ügynököt használták, amelyet hét szolgáltató 154 modellbejegyzésével konfiguráltak. Az AI-szolgáltatások költsége október 22-ig meghaladta a 7216 dollárt. A rendszer több száz támadószkript elkészítését és hibakeresését segítette, de a kutatók nem találtak bizonyítékot teljesen autonóm kibertámadásokra.
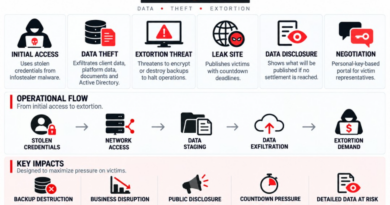
A kezdeti behatolások meglepően hagyományos módszerekkel történtek. A támadók kiszivárgott vagy gyenge jelszavakat, nyitott RDP- és WinRM-szolgáltatásokat, valamint ellopott felhőszolgáltatási kulcsokat használtak. 305 FortiGate SSL-VPN-eszköz ellen indítottak automatizált hitelesítőadat-próbálgatást. A dokumentált esetekben nem azonosítottak sérülékenység-kihasználással végrehajtott kezdeti behatolást.
A hozzáférés megszerzése után adatokat loptak, titkosítottak vagy töröltek, és megpróbálták megsemmisíteni a biztonsági mentéseket. Egyes esetekben a hálózati működést is akadályozták, kompromittált Cisco Firepower Management Centerrendszereken a tűzfalszabályokat blokkolásra állították át.
A csoport október 19-ig 93 áldozatot tüntetett fel zsarolóoldalán, összesen 283,7 millió dollárnyi követeléssel. Ez azonban nem igazolt bevétel, és a felsorolt támadások mindegyikének sikeressége sem bizonyított.