LLMjacking
A Google Threat Intelligence Group (GTIG) és a Mandiant kutatása szerint a kiberbűnözők egyre gyakrabban lopnak vállalati hozzáférést nagy nyelvi modellekhez, majd a megszerzett erőforrásokat saját célra használják vagy továbbértékesítik. Az LLMjacking néven ismert módszer egyes esetekben napi 100 ezer dollárt meghaladó jogosulatlan felhőköltséget okozott, míg bizonyos áldozatoknál a felhalmozott számla elérte az egymillió dollárt.
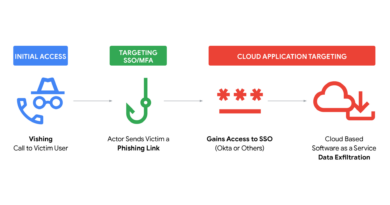
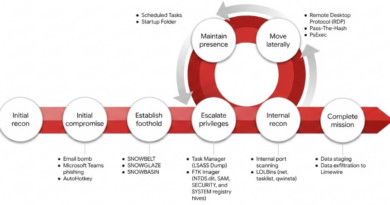
A támadók elsősorban kiszivárgott API-kulcsokat, felhős szolgáltatásfiókok hitelesítő adatait és ellopott munkamenet-tokeneket használnak. Ezekhez hibás konfigurációk, nyilvános kódtárak vagy adathalászat révén jutnak hozzá. A hozzáférés megszerzése után új fiókokat és kulcsokat hoznak létre, drága MI-modelleket aktiválnak, és nagy mennyiségű lekérdezést indítanak az áldozat költségére.
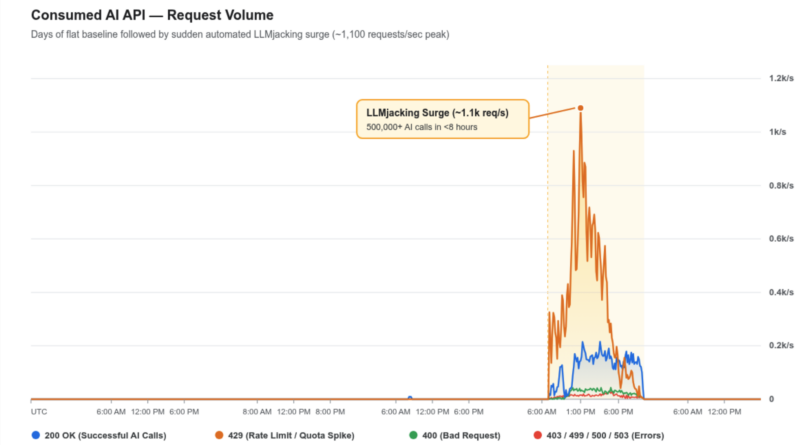
A kutatás egy LLM Mixer nevű bűnözői üzleti modellt is bemutat. Az ilyen közvetítőszolgáltatások több ellopott hozzáférést egyesítenek, majd olcsó MI-előfizetésként értékesítik azokat. A Google szerint a Jet Night nevű szolgáltatáshoz kapcsolódó művelet során kevesebb mint nyolc óra alatt több mint 500 ezer API-hívást hajtottak végre, közel egymillió dollárnyi tokenköltséget terhelve egy vállalatra.
A Mandiant által UNC6993 néven követett támadó többek között hibásan konfigurált szolgáltatásfiókot és munkamenet-eltérítést használt. Egy másik esetben a támadók a CVE-2026-40217 sérülékenységet kihasználva egy LiteLLM-átjáró korlátozott hozzáférését rendszergazdai jogosultsággá alakították.
Az LLMjacking különösen veszélyes, mert nem feltétlenül jár hagyományos kártevő telepítésével. A visszaélés első jele sokszor a szokatlan API-forgalom, az új hozzáférési kulcsok megjelenése vagy a hirtelen megugró felhőköltség.
A Google szerint a módszer gyorsan fejlődő, pénzügyileg motivált bűnözői ökoszisztémává vált, amelyben a hozzáférések megszerzése és azok értékesítése már külön szereplőkhöz kerülhet.