BadCandy
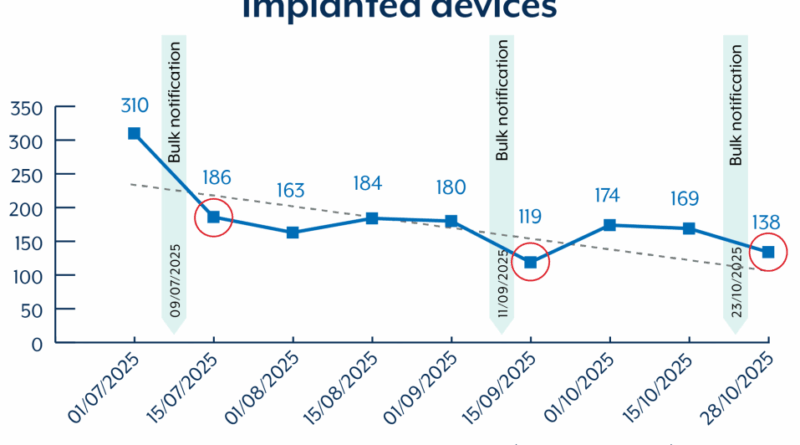
A BadCandy néven azonosított kódbeültetéses támadás során a támadók a Cisco IOS XE sebezhető eszközöket használják ki a kritikus, CVE-2023-20198 azonosítójú sérülékenységgel
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Google Cloud részletes útmutatóként szolgál arra, hogy a magas jogosultságú fiókok — legyenek azok emberi vagy nem-emberi (például szolgáltatás-
Read More
A Sophos kiberbiztonsági kutatói 2025 közepén fedezték fel, hogy a kínai állami támogatású BRONZE BUTLER (Tick) kibercsoport egy zero day sebezhetőséget használt fel a Motex LANSCOPE Endpoint
Read More
A Palo Alto Networks Unit 42 azonosította az Airstalk nevű, új Windows-alapú malware-családot, amelyet gyaníthatóan állami támogatású támadók használnak ellátásilánc-támadásokban (supply chain attack) böngészőadat-lopásra és titkos kommunikációs csatornák kialakítására. A
Read More
A Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség (CISA) és a Nemzetbiztonsági Ügynökség (NSA) útmutatást tett közzé, amelynek célja, hogy segítse az IT
Read More
Az Arctic Wolf Labs azonosított egy aktív kiberkémkedési kampányt, amelyet a kínai kapcsolódású UNC6384 kiberszereplő folytatott 2025 szeptember és október
Read More
Kína 2025 októberében jelentette be hivatalosan az UBIOS (Unified Basic Input/Output System) nevű új, hazai fejlesztésű firmware-szabványt, amely a hagyományos BIOS és UEFI rendszereket hivatott
Read More
A kínai gyártó, a TP-Link amerikai piaci jelenléte komoly veszélybe került, több amerikai szövetségi hatóság – köztük a Kereskedelmi Minisztérium, a
Read More
A Kanadai Kiberbiztonsági Központ (Cyber Centre) és a Királyi Kanadai Lovagrendőrség (RCMP) 2025 októberébenriadót fújt, mert az utóbbi hétekben hacktivisták többször is
Read More
A mobilfizetések terjedésével párhuzamosan a kiberbűnözők is egyre kifinomultabb módszerekkel próbálják kizsákmányolni a felhasználók pénzügyi adatokat. A Zimperium zLabs legújabb
Read More