BlackLock zsarolóvírus infrastruktúrája
A Resecurity jelentése szerint a BlackLock zsarolóvírus-csoport 2024 márciusa óta aktív. A csoport tevékenysége 2024 utolsó negyedévében jelentősen megnőtt, a kiszivárogtatott adatok száma
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Resecurity jelentése szerint a BlackLock zsarolóvírus-csoport 2024 márciusa óta aktív. A csoport tevékenysége 2024 utolsó negyedévében jelentősen megnőtt, a kiszivárogtatott adatok száma
Read More
A Cado Security Labs kutatói egy Triton RAT nevű, Python alapú távoli hozzáférésű trójait azonosítottak, amelyet nyílt forráskódú projektként a GitHubon tettek
Read More
A német Szövetségi Tanács (Bundesrat) elfogadott egy indítványt, amelyben a szövetségi kormányt felszólítják egy országos bűnüldözést támogató elemzési platform bevezetésére. Ez
Read More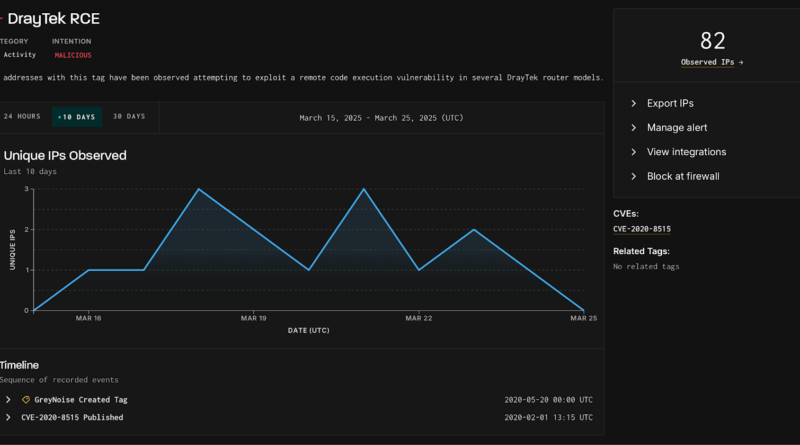
A GreyNoise biztonsági elemzői arról számoltak be, hogy világszerte több jelentés érkezett DrayTek routerek váratlan újraindulásáról. Bár a GreyNoise nem tudta
Read More
A Coding Malware in Fancy Programming Languages for Fun and Profit című tanulmány azt vizsgálja, hogy a kevésbé elterjedt programozási
Read More
A Silent Push biztonsági elemzői egy olyan adathalász kampányt fedeztek fel, amelyben a támadók különböző szervezetek hivatalos weboldalait utánozzák, hogy
Read More
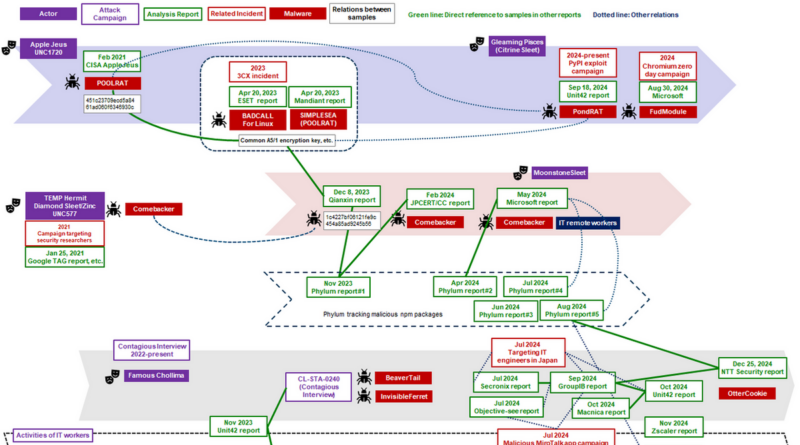
A JPCERT/CC blogbejegyzése a Lazarus csoport alcsoportjainak azonosításával és attribúciójával kapcsolatos gyakorlati kihívásokat ismerteti. A Lazarus név ma már nem egyetlen
Read More
A Cisco Talos biztonsági kutatói 2024 novembere óta egy folyamatos adathalász kampányt figyeltek meg, amelyet a Gamaredon néven ismert, orosz
Read More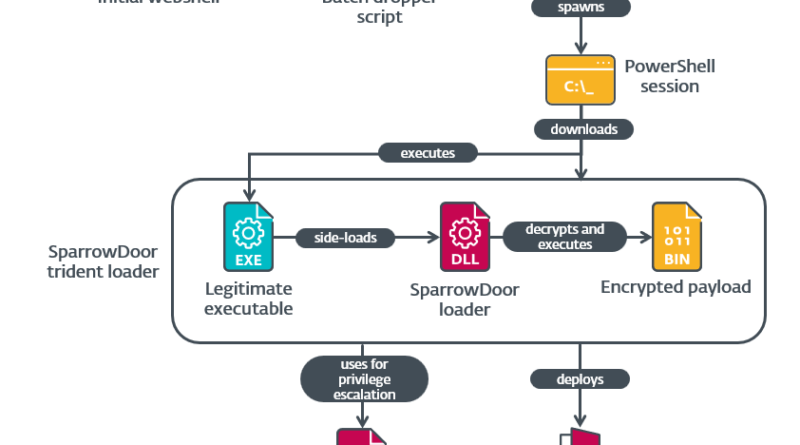
Az ESET biztonsági kutatói elemezték a FamousSparrow nevű, Kínához köthető APT (Advanced Persistent Threat) csoport tevékenységét, amely továbbra is aktív, és fejlettebb
Read More