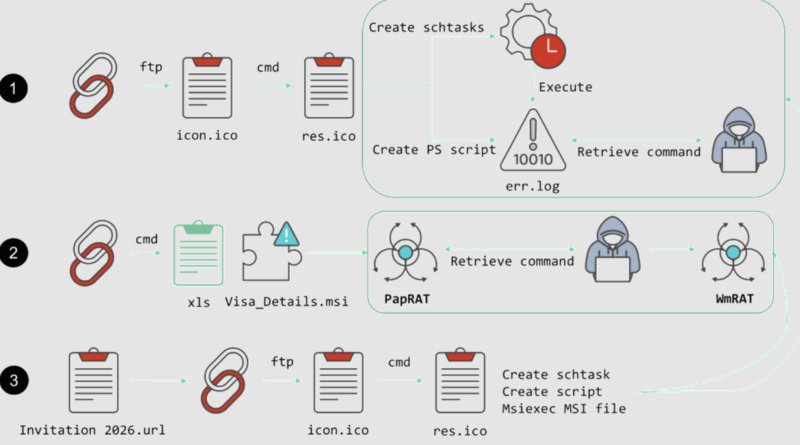
PapRAT
A Fortinet FortiGuard Labs elemzése szerint a BITTER APT csoport új, PapRAT nevű távoli hozzáférést biztosító malwaret használt dél-ázsiai szervezetek ellen. A legalább
Read More
A SOCRadar kutatói 2026 szeptemberében azonosították az ICMacOS (Icarus macOS) nevű, Go nyelven fejlesztett kártevőt, amelyet a GlowComa álnevű, oroszul
Read More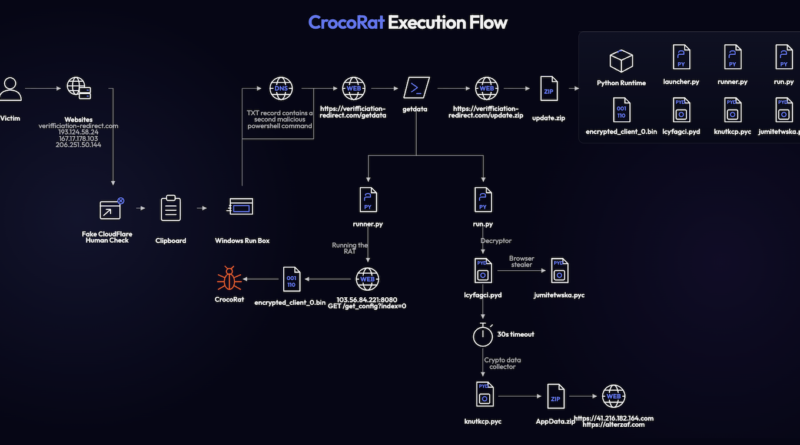
A Flare egy korábban nem dokumentált, CrocoRat Windows RAT-ot és kriptovaluta-lopó kártevőt elemzett, amely a ClickFix módszert egy szokatlan DNS-alapú payload-kézbesítéssel egészíti ki.
Read More
Az ANY.RUN augusztusi összefoglalója szerint a vállalati támadások egyre gyakrabban nem ismeretlen sérülékenységekre, hanem megbízhatónak tekintett identitásokra, hitelesítési folyamatokra és legitim adminisztrációs eszközökre épülnek.
Read More
A Proofpoint a kínai nyelvű kiberbűnözői környezetből származó PackClient moduláris RAT/C2 keretrendszert azonosította, amelyet Telegramon értékesítenek, és amelyet a TA4922 már aktív támadásokban használ.
Read More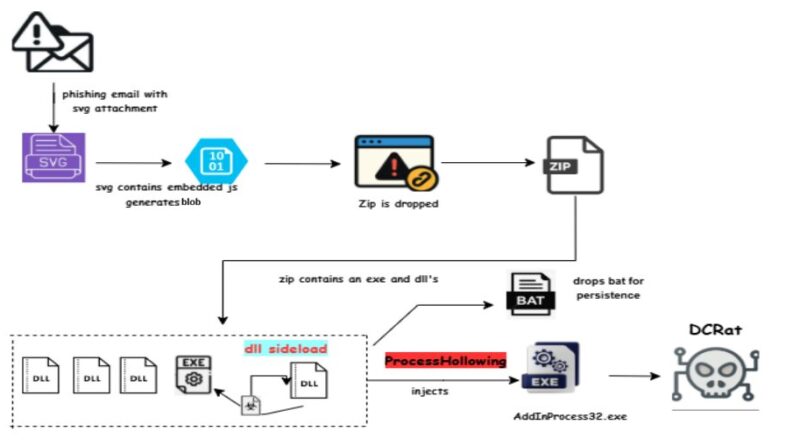
A Trellix Advanced Research Center egy aktív DarkCrystal RAT kampányt elemzett, amely több, egymást kiegészítő technikával próbálja megkerülni a biztonsági megoldásokat. A fertőzés adathalász e-maillel indul,
Read More
A Ransom-ISAC kutatása azt mutatja be, hogy a Telegram mára a malware-ökoszisztéma egyik központi infrastruktúrájává vált, nemcsak kommunikációs csatornaként, hanem a
Read More
A Hunt.io és a NetAskari kutatói egy nagyméretű, Flying Eagle Android RAT infrastruktúrát tártak fel, miután megszerezték a malware kiszivárgott forráskódját.
Read More