Kritikus Linux TCP-sérülékenység
Az Akamai és az Aikido elemzései szerint a CVE-2026-98432 (CVSS 9,8) azonosítójú sérülékenység a Linux kernel IPv4 TCP-kapcsolatkezelését érinti. A hiba a Linux
Read More
Az Akamai és az Aikido elemzései szerint a CVE-2026-98432 (CVSS 9,8) azonosítójú sérülékenység a Linux kernel IPv4 TCP-kapcsolatkezelését érinti. A hiba a Linux
Read More
Az IBM két, az Apache OpenNLP szövegfeldolgozó könyvtárból származó sérülékenységről adott ki figyelmeztetést, amelyek az IBM SPSS Modeler 19.0.0.0 verzióját
Read More
A Synology kritikus DSM-frissítést adott ki, amely nyolc sérülékenységet javít. Közülük a legsúlyosabb a CVE-2026-13684 és CVE-2026-13639, mindkettő 9,8-as CVSS-besorolású. Ezeket távoli támadó hitelesítés nélkül kihasználhatja tetszőleges fájlok olvasására
Read More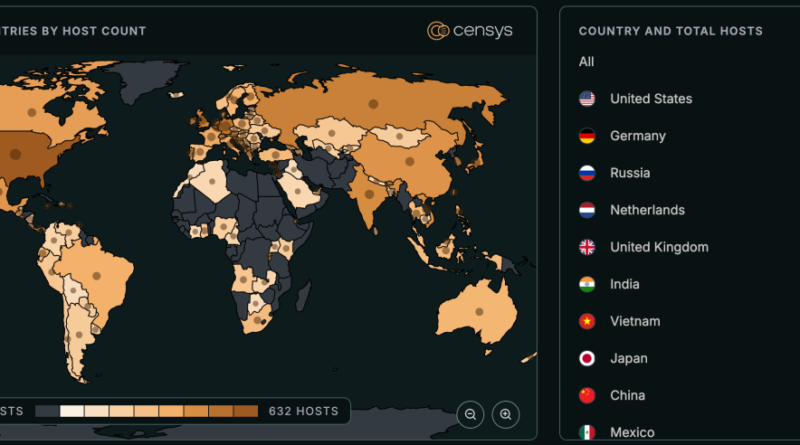
A Check Point kritikus biztonsági frissítést adott ki a Security Management Server, Multi-Domain Server és Log Server rendszerekhez. A CVE-2026-91843 9,8-as CVSS-besorolású, hitelesítés előtti stack overflow
Read More
A pwn.ai kutatói egy Click2Shell WordPress-támadási láncot mutattak be. A WordPress Core hibája lehetővé tette, hogy egy speciálisan kialakított linket megnyitó, már bejelentkezett adminisztrátor
Read More
A watchTowr Labs egy 32 éve jelen lévő, kritikus Telnet-sérülékenységet elemzett. A CVE-2026-32746 a GNU Inetutils telnetd LINEMODE/SLC kezelésében található puffer-túlcsordulás, amely még a hitelesítés előtt kiváltható. A
Read More
A Cisco egy kritikus, aktívan kihasznált sérülékenységet javított a Secure Email Gateway fizikai és virtuális eszközeiben. A CVE-2026-76461 SQL injection hiba 9,8-as CVSS-besorolást kapott, és konfigurációtól
Read More
A Check Point két kritikus VPN-sérülékenységet javított Security Gateway, Security Management Server és Spark Firewall termékeiben. Mindkét hiba 9,8-as CVSS-besorolású, és bizonyos feltételek mellett hitelesítés
Read More
A Cisco biztonsági közleménye szerint a CVE-2026-20212 kritikus, CVSS 9,8-as sérülékenység bizonyos Silicon One ASIC-ot használó Nexus 9000 switcheket érint. A hiba különösen súlyos, mert hálózatról, hitelesítés
Read More
A QUIRSO arra figyelmeztet, hogy aktív támadások zajlanak a VMware vCenter Server kritikus CVE-2026-59310 sérülékenységének kihasználásával. A CVSS 9,8 besorolású hiba a Syslog Server komponensben található directory traversal sérülékenység, amely
Read More