FortiBleed aktív kihasználás
Az FBI és a U.S. Secret Service közös riasztása a FortiBleed nevű, jelenleg is aktív hozzáférés-kereskedő műveletet írja le, amely
Read More
Az FBI és a U.S. Secret Service közös riasztása a FortiBleed nevű, jelenleg is aktív hozzáférés-kereskedő műveletet írja le, amely
Read More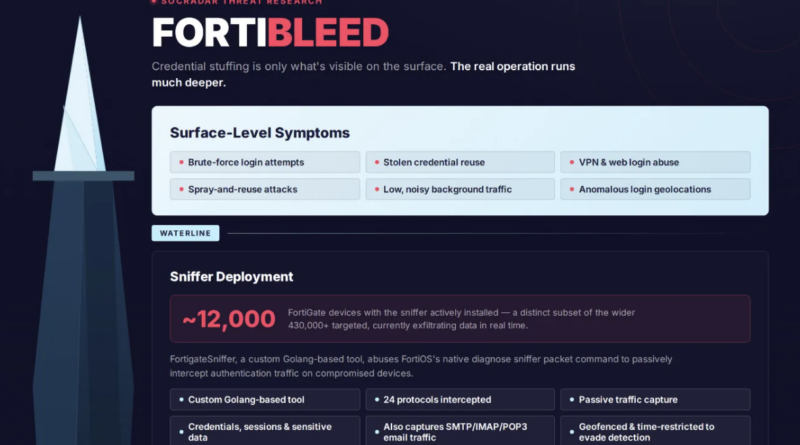
A SOCRadar vizsgálata egyértelmű kapcsolatot azonosított a FortiBleed művelet és a Lynx/INC Ransomware-as-a-Service között. A kutatók egy, a FortiBleed infrastruktúrához tartozó Windows szervert kompromittáltak, amelynek
Read More
A RansomHub által kifejlesztett EDRKillShifter továbbfejlesztésének tekinthető új EDR killer-t figyeltek emg a Sphos kutatói nyolc különböző ransomware csoport támadásaiban.
Read More
2024-ben a globális ransomware támadások száma 5414 volt, ami 11%-os növekedést jelent 2023-hoz képest. A lassú kezdés után a támadások
Read More
A ransomware továbbra is az egyik legjövedelmezőbb kiberfenyegetés, amelynek új változatai és üzleti modelljei gyorsabban fejlődnek, mint ahogyan sok szervezet
Read More
A Microsoft Threat Intelligence 2024. negyedik negyedévében olyan fejleményeket figyelt meg a ransomware ökoszisztémában, amelyekre a kutatóknak és a kibervédelmi
Read More
A román Nemzeti Kiberbiztonsági Igazgatóság (DNSC) szerint a Lynx ransomware csoport betört a román Electrica Group hálózatába, amely az ország
Read More
2024. júliusában a Palo Alto Networks kutatói felfedezték az INC ransomware utódját, a Lynxet. A megjelenése óta a ransomware mögött
Read More