WeWorm: WeChat zero-click
A Calif Research kutatói egy WeWorm nevű demonstrációval mutatták be, hogy a WeChat VoIP-rendszerének memóriakezelési hibája elméletileg önterjedő, zero-click támadást tett lehetővé Androidon és
Read More
A Calif Research kutatói egy WeWorm nevű demonstrációval mutatták be, hogy a WeChat VoIP-rendszerének memóriakezelési hibája elméletileg önterjedő, zero-click támadást tett lehetővé Androidon és
Read More
Tajvan Nemzetbiztonsági Hivatala (NSB) figyelmeztetése szerint több, kínai fejlesztésű mobilalkalmazás – köztük a TikTok/Douyin, RedNote (Xiaohongshu), Weibo, WeChat és Baidu
Read More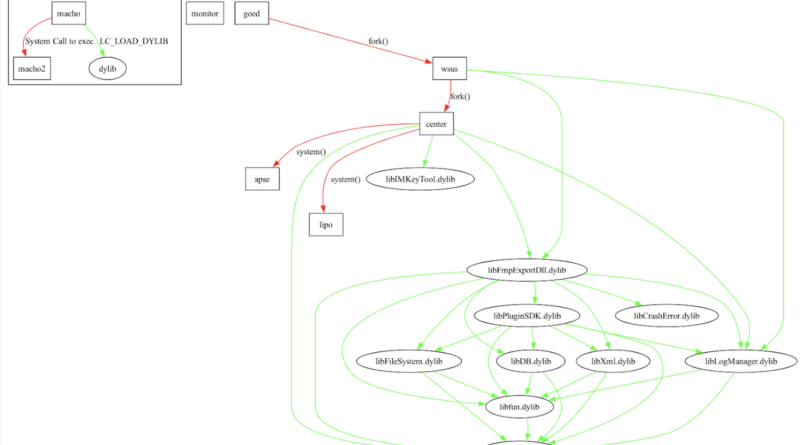
A Kandji kutatói egy gyanús Mach-O fájlt találtak a VirusTotalon wsus néven, amely egy több binárisból álló csomag része volt. Ez
Read More