Internetszolgáltató kihasználása
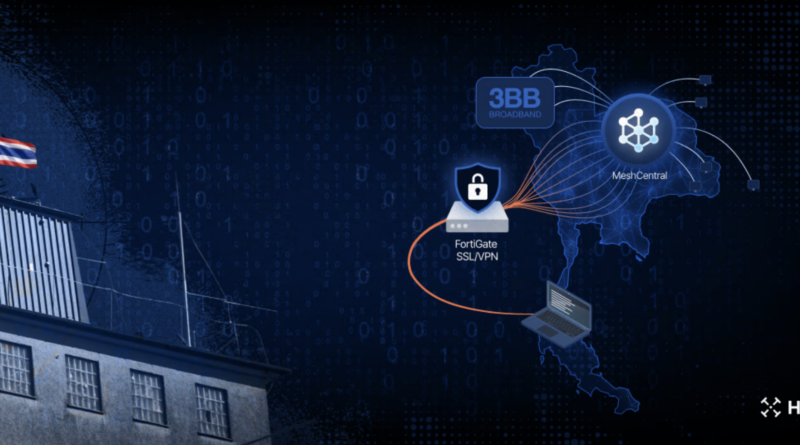
A Hunt.io vizsgálata egy thai internetszolgáltató, a 3BB hálózatában zajló, előrehaladott behatolást tárt fel. A kutatók június 3-án egy támadó által véletlenül nyitva hagyott szerveren 298 fájlt találtak, exploitokat, brute-force eszközöket, ellopott hozzáférési adatokat és már kompromittált gépek listáját. A bizonyítékok szerint a támadó ekkor már több belső rendszer felett root jogosultságú hozzáféréssel rendelkezett.
A támadó részletes eszközkészletet készített a 3BB internet felől elérhető FortiGate 60F SSL-VPN rendszeréhez, beleértve a CVE-2024-21762 hitelesítés nélküli távoli kódfuttatási hiba teljes exploitláncát. A sérülékeny firmware-verzió és az exploit megléte erősen mutatja a támadó szándékát, de fontos pontosítás, hogy a rendelkezésre álló bizonyítékokból nem állapítható meg biztosan, hogy ezen keresztül történt a kezdeti behatolás. A támadó emellett F5 BIG-IP hibákat, webalkalmazás-támadásokat, PwnKitet, Dirty COW-t és belső SSH-jelszópróbálgatást is előkészített.
A tartós hozzáférést a legitim, nyílt forrású MeshCentral távoli menedzsmenteszközzel biztosították. Az agenteket egy támadói szerverhez kapcsolták, és a konfigurációban külön TH-3BB eszközcsoport szerepelt. Egy előkészített takarító script törölte volna a naplókat és más támadói eszközöket, miközben szándékosan érintetlenül hagyta a MeshCentral agentet. Ez lehetővé tette volna, hogy a látható támadási nyomok eltávolítása után is megmaradjon a távoli hozzáférés.
A támadó különösen a szolgáltató RADIUS-adatbázisait és az előfizetői hitelesítő adatokat kereste, továbbá SSH-kulcsokat, adatbázis-jelszavakat és konfigurációs fájlokat gyűjtött. Egy érvényes, a 3BB saját PKI-ja által kiadott OpenVPN-tanúsítvány is előkerült, amely potenciálisan hozzáférést biztosíthatott a kapcsolódó Jasmine infrastruktúrához. A bizonyítékok azt igazolják, hogy ezeket az adatforrásokat célba vették, azt viszont nem, hogy az előfizetői adatbázisokat ténylegesen ki is szivárogtatták.
Egy peremhálózati VPN-eszköz kompromittálása után a támadó gyorsan a belső hitelesítési infrastruktúra felé fordulhat. FortiGate-üzemeltetőknél ezért a CVE-2024-21762 javítása mellett is indokolt ismeretlen MeshCentral/RMM agentek, SSH-kulcsok, webshell-ek, SUID fájlok és megváltozott hitelesítő adatok keresése. Egy már kompromittált rendszernél önmagában a VPN frissítése nem szünteti meg a korábban létrehozott tartós hozzáférést.