Ne bízz a szuperalkalmazásban
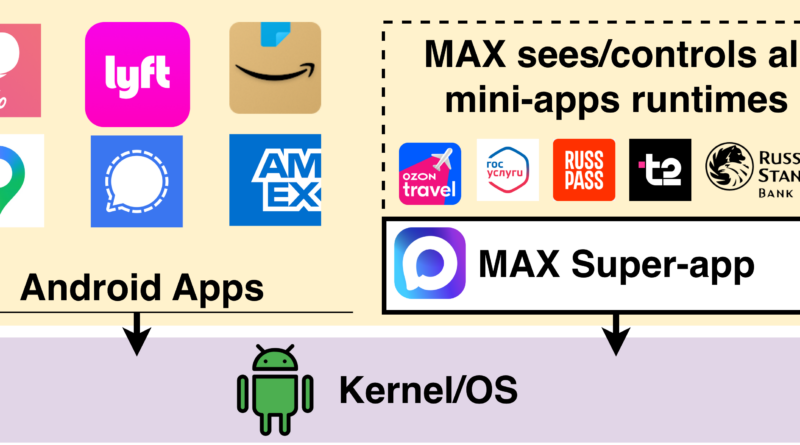
Egy friss, több egyetem kutatói által készített technikai vizsgálat szerint az orosz MAX szuperapp felépítése lehetővé teszi, hogy a benne futó miniappok működését a felhasználó tudta nélkül megfigyelje vagy módosítsa. A kutatók 90, többek között banki, egészségügyi, távközlési és állami szolgáltatáshoz kapcsolódó miniappot vizsgáltak. Öt alapvető képességet demonstráltak, a MAX képernyőképet készíthet a miniappokról, olvashatja és módosíthatja helyi adataikat, JavaScriptet injektálhat a futásukba, közvetítheti hálózati forgalmukat, illetve az autentikációs környezet manipulálásával akár a felhasználó nevében is kommunikálhat egy szolgáltatással.
A probléma különösen érdekes kiberbiztonsági szempontból, mert ehhez nem kell sérülékenységet kihasználni vagy malware-t telepíteni. A miniappok eleve a szuperapp által kontrollált környezetben futnak, ezért maga a host alkalmazás rendkívül magas bizalmi pozícióban van. A kutatás például 35 vizsgálatból 31 esetben tudott a miniapp felületéről észrevétlenül képet készíteni. A szerzők szerint ez általános szuperapp-biztonsági probléma, a mobil operációs rendszerek jelenleg nem biztosítanak megfelelő izolációt és ellenőrizhetőséget a host alkalmazás és a benne futó miniappok között.
A MAX esetében ennek nagyobb a jelentősége a politikai és szabályozási környezet miatt. Oroszországban az alkalmazás használatát állami intézkedések is ösztönözték vagy bizonyos helyzetekben előírták, miközben külföldi kommunikációs platformokat korlátoztak. Az EU Tanácsa 2026 júliusában szankciós listára helyezte a VK-t és a MAX-ot fejlesztő Communication Platform LLC-t, és indoklásában a technológia megfigyelési célú alkalmazását, valamint az orosz hatóságokkal történő együttműködést is megjelölte.
Fontos ugyanakkor elválasztani a bizonyított technikai képességet a bizonyított használattól. A kutatás azt demonstrálja, hogy a MAX architektúrája technikailag lehetővé teszi a miniappok megfigyelését, módosítását és a felhasználó megszemélyesítését; önmagában nem bizonyítja, hogy mind az öt mechanizmust tömeges állami megfigyelésre használják. Éppen ezért jelentős a tanulmány, megmutatja, hogy ha kommunikáció, digitális személyazonosság, banki és állami szolgáltatások egyetlen szuperappba kerülnek, akkor annak üzemeltetője olyan technikai ellenőrzési ponttá válhat, amelyet már az operációs rendszernek kellene korlátoznia és auditálhatóvá tennie.