PhantomPolia
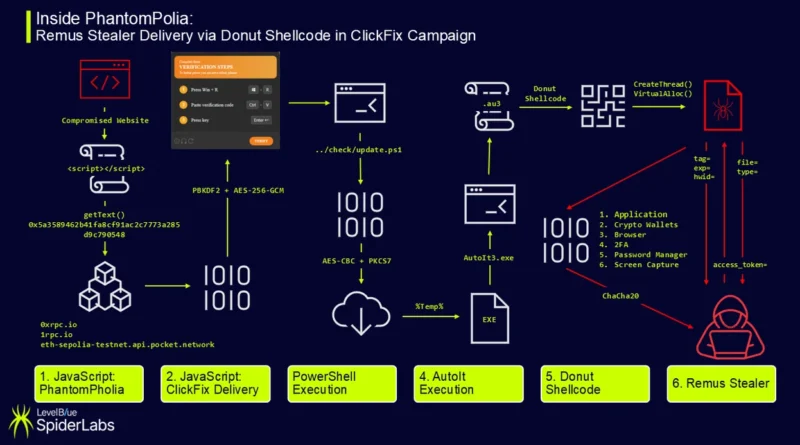
A LevelBlue SpiderLabs kutatói 2026 szeptemberétől több olyan ClickFix-kampányt azonosítottak, amelyek feltört weboldalakon keresztül terjesztik a Remus Stealer adatlopó kártevőt. A PhantomPolia JavaScript-loader az Ethereum Sepolia teszthálózat okosszerződéseiből kér le titkosított konfigurációt, majd PBKDF2 és AES-GCM segítségével visszafejti a következő támadási szakasz címét. Ezzel a támadók elrejtik infrastruktúrájukat a fertőzött weboldalak forráskódjából. A ClickFix módszerrel a felhasználót egy PowerShell-parancs futtatására veszik rá, amely AES-CBC titkosítással védett további komponenseket tölt le. Az AutoIt-szkript memóriában futtatja a Donut technológiával csomagolt shellcode-ot, amely elindítja a Remus Stealert.
A Lumma lehetséges utódjaként emlegetett kártevő böngészőadatokat, jelszókezelők tartalmát, kriptotárcákat, hitelesítési adatokat és képernyőképeket gyűjt. Az adatokat saját LZ77-alapú eljárással tömöríti, majd ChaCha20-szal titkosítva továbbítja. A titkosítási kulcsot és nonce-ot azonban az adatcsomaghoz fűzi, így a rögzített forgalom visszafejthető. Felderítésnél a Sepolia RPC-hívások, a /check/update.ps1 lekérések, a rejtett PowerShell-futtatás és az AutoIt3.exe szokatlan működése szolgálhat indikátorként.