Virustotal új felderítési funkció
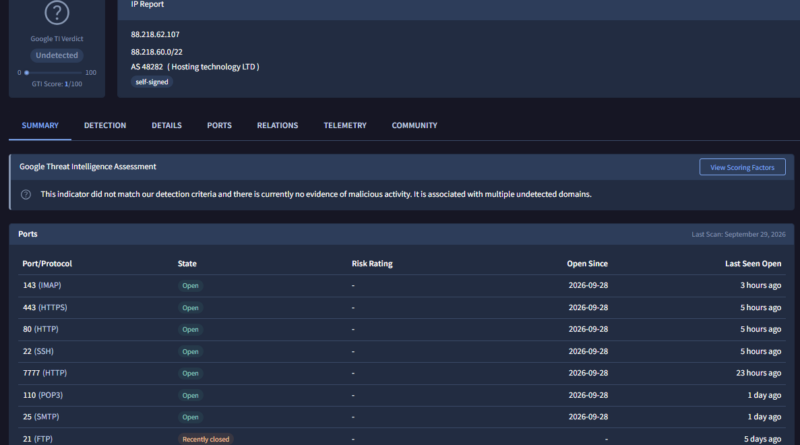
A VirusTotal új internetes felderítési funkciót vezetett be, amely naponta átvizsgálja a teljes nyilvános IPv4-címtartományt, és az eredményeket közvetlenül az IP-címek jelentéseiben teszi elérhetővé. A korábbi reputációs adatok, passzív DNS-rekordok és kártevőkapcsolatok mellett már a nyitott és zárt portok, az azokon futó szolgáltatások, protokollok, bannerek és egyedi szolgáltatás-ujjlenyomatok is kereshetők.
A rendszer a portok állapotváltozásait és az első, illetve utolsó észlelés időpontját is tárolja. Az új képesség lehetővé teszi a támadói infrastruktúra összekapcsolását közös technikai jellemzők alapján, akkor is, ha az IP-címek korábban nem szerepeltek rosszindulatúként nyilvántartott adatbázisokban. A fenyegetéskutatók például ismert C2-szerverek szolgáltatás-ujjlenyomataiból kiindulva további, hasonló konfigurációjú rendszereket kereshetnek.
Az internetre kitett Jenkins-, Kibana- és phpMyAdmin-felületek szintén azonosíthatók. A funkció saját infrastruktúra ellenőrzésére is használható, mivel megmutatja, milyen szolgáltatások láthatók kívülről. Egy egyező fingerprint azonban önmagában nem bizonyít rosszindulatú tevékenységet, ezért a találatokat további hálózati és fenyegetésfelderítési adatokkal kell összevetni.