Franciaországi szupermarketek ipari hűtőrendszerét érte támadás
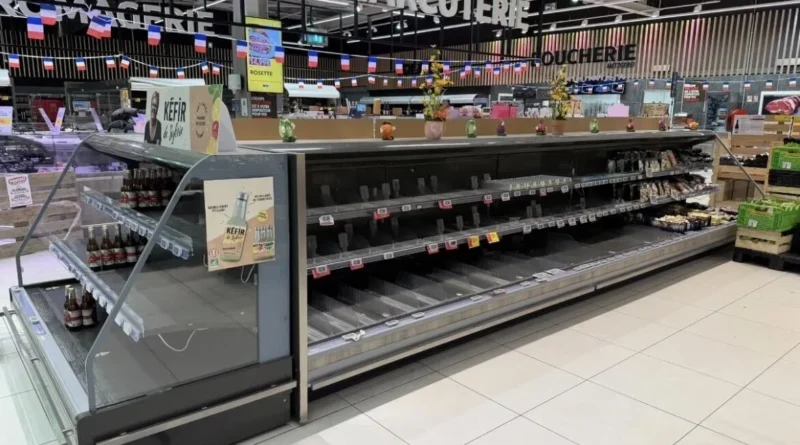
Október 11-ről 12-re virradó éjszaka nagyszabású kibertámadás érte franciaországi szupermarketek ipari hűtőrendszereit. A támadók a dán Danfoss gyártó hűtésszabályozó rendszereihez fértek hozzá, majd távolról módosították azok működési paramétereit. A hűtő- és fagyasztóberendezések automatikus leolvasztási funkcióját kényszerített, tartós üzemmódba kapcsolták, egyes rendszereknél 50 °C-os hőmérsékletet beállítva. A beszámolók szerint a leolvasztási ciklus időtartamát egy óráról nyolc órára növelték, ami késleltette a rendellenességek észlelését. A több órán át tartó felmelegedés miatt megszakadt a hűtési lánc, így jelentős mennyiségű friss és fagyasztott élelmiszert kellett megsemmisíteni. Egyes üzletekben a berendezések is károsodtak, és tűzesetekről is érkeztek jelentések.
A támadás több francia kereskedelmi hálózatot érintett, köztük az Intermarché, a Netto és a Coopérative U üzleteit. A kezdeti vállalati közlések alapján mintegy 150–200 Intermarché- és közel 100 U-üzlet érintettségét jelezték, későbbi beszámolók ennél magasabb számokat is említettek. Más láncoknál, például az E.Leclerc, a Carrefour és a Monoprix hálózatában is jelentkezhettek problémák. Egyes üzletek több tízezer, mások akár több százezer eurós árukárról számoltak be, az országos veszteség pedig több millió euróra rúghat. A párizsi ügyészség vizsgálatot indított az érintett rendszerek, a keletkezett károk és a támadás körülményeinek feltárására.
Az első technikai információk szerint a támadás régebbi Danfoss hűtésszabályozókhoz kapcsolódhatott. A gyártó jelezte, hogy az érintett berendezések jelentős része már támogatáson kívüli, ezért nem kap biztonsági frissítéseket. Korábbi kutatások interneten keresztül elérhető Danfoss-vezérlőket és jogosulatlan hozzáférést lehetővé tevő sérülékenységeket is azonosítottak, de egyelőre nem bizonyított, hogy a mostani támadók pontosan ezeket használták ki. Az incidens az ipari vezérlőrendszerek (OT) kompromittálásának közvetlen fizikai és gazdasági következményeit mutatja: az informatikai hozzáférés nem adatlopáshoz vagy zsarolóvírus-fertőzéshez, hanem a berendezések működésének szándékos megváltoztatásához vezetett. A hasonló esetek megelőzéséhez a távoli karbantartási hozzáférések korlátozása, a támogatáson kívüli vezérlők cseréje, a hálózati szegmentáció és a kritikus hőmérsékleti értékeket a központi vezérléstől függetlenül ellenőrző riasztások szükségesek.
2026 augusztusában az Egyesült Államok több katonai bázisán is szinte egy időben hibásodtak meg az élelmiszerboltok hűtő- és fagyasztórendszerei. Legalább hat helyszínen hivatalosan is megerősítették az eseteket. Nem általános áramkimaradás történt: a beszámolók szerint a fagyasztók defrost, vagyis leolvasztási üzemmódba kerültek, aminek következtében a tárolt élelmiszerek felmelegedtek és jelentős készleteket kellett megsemmisíteni.