ROMULUS ClickFix
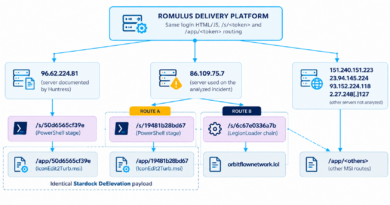
Az eSentire Threat Response Unit részletes elemzést közölt egy többlépcsős kibertámadásról, amelyben a ROMULUS terjesztőplatform segítségével LegionLoader betöltőprogramot és Warden Stealer adatlopó kártevőt juttattak egy Windows-rendszerre.
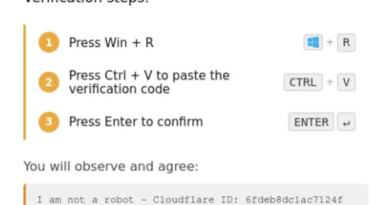
A támadás a ClickFix megtévesztési technikára épül. A rosszindulatú weboldal arra utasítja a felhasználót, hogy nyissa meg a Windows Futtatás ablakát, majd illessze be és hajtsa végre a vágólapra másolt parancsot. Ez észrevétlenül letölt és elindít egy kártékony MSI-telepítőcsomagot.
A telepítő több rétegben elrejtett VBScript-, PowerShell- és C#-komponenseket tartalmaz. A támadási lánc során a kártevő titkosított programkódokat fejt vissza, és közvetlenül a memóriában futtatja azokat.
A következő komponens ellenőrzi, hogy virtuális gépen vagy automatizált kártevőelemző környezetben fut-e. Vizsgálja többek között a grafikus adapter típusát és a készülék nyilvános IP-címét. Amennyiben nem észlel elemzésre utaló jeleket, betölti a LegionLoader kártevőt.
A LegionLoader kapcsolatot létesít a vezérlőszerverével, majd letölti a Warden Loader komponenst, amely egy legitim Windows-folyamat, az ilasm.exe mögé rejtve futtatja a következő támadási szakaszt.
A támadási lánc végső célja a Warden Stealer telepítése, amely böngészőkben tárolt hitelesítő adatokat, kriptotárcákhoz kapcsolódó információkat, üzenetküldő alkalmazások adatait, valamint MI-ügynökökhöz kapcsolódó érzékeny információkat is célba vehet.
Az eSentire biztonsági műveleti központja izolálta az érintett számítógépet, és közreműködött az incidens elhárításában. Tényleges adatlopásról a jelentés nem számolt be.