InjectEave side-channel attack
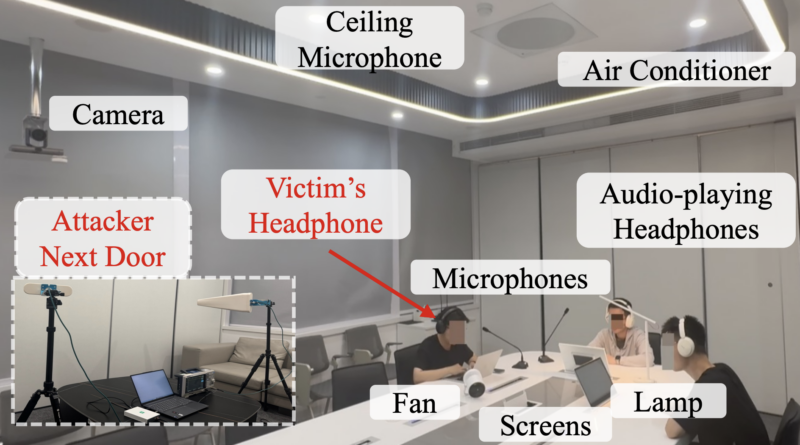
Két hongkongi egyetem kutatói InjectEave néven új elektromágneses side-channel lehallgatási módszert mutattak be, amellyel vezetékes és vezeték nélküli fejhallgatók hangja is megszerezhető anélkül, hogy a támadónak fel kellene törnie az eszközt vagy a kommunikáció titkosítását. A módszer a fejhallgatók analóg áramköreinek működését használja ki. A digitális hang analóg jellé alakítása és erősítése során gyenge elektromágneses kisugárzás keletkezik, amely önmagában nehezen érzékelhető. A támadók azonban egy megfelelő frekvenciájú rádiójelet sugároznak az eszköz felé, amelyet az áramkörök működése módosít. A visszavert, illetve újrasugárzott jel érzékeny antennával rögzíthető, majd az eredeti hang rekonstruálható belőle.
A kutatók három vezeték nélküli fejhallgatót és két vezetékes headsetet vizsgáltak. A kísérletek során az eszköztől függően 1–6 méteres távolságból sikerült érthető beszédet visszanyerni. Egy vezetékes telefon esetében kétirányú lehallgatást is demonstráltak, nemcsak a hangszóróban hallható beszédet, hanem a mikrofon által rögzített hangot is megszerezték. A támadáshoz antennákra, spektrumanalizátorra és az adott eszközhöz hangolt, 1–8 MHz közötti rádiójelre volt szükség.
Az InjectEave jelentősége, hogy a titkosított kommunikációt azután támadja, hogy a hangot az eszköz már analóg jellé alakította. Emiatt a hagyományos szoftveres védelem és a végpontok közötti titkosítás nem akadályozza meg a lehallgatást. A módszer ugyanakkor közeli fizikai hozzáférést és speciális felszerelést igényel, ezért elsősorban célzott megfigyelésnél jelenthet kockázatot. A kutatás laboratóriumi körülmények között igazolta a támadás megvalósíthatóságát, széles körű, valós támadásokra nincs ismert bizonyíték.