Danfoss StoreView elérhetőség vizsgálata
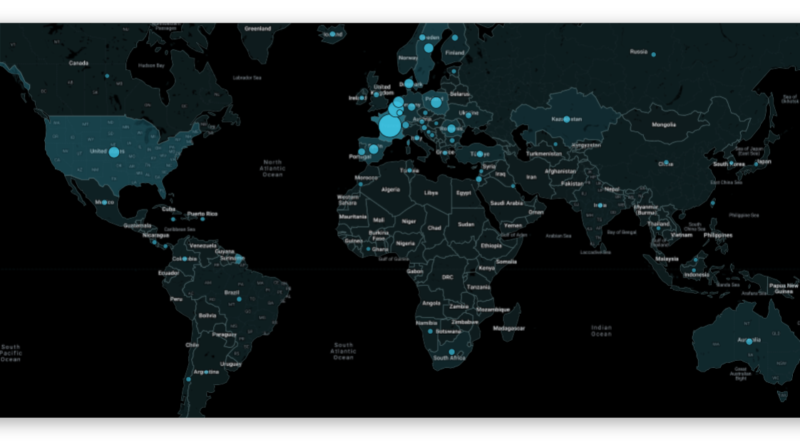
A Censys a francia szupermarketek hűtőrendszereit érintő kibertámadás után saját internetes mérési adataival vizsgálta meg a Danfoss StoreView vezérlők kitettségét. A kutatók minden általuk interneten megtalált StoreView kezelőfelületet felmértek, és a HTTP-adatok, valamint a Danfoss firmware-csomagjai alapján a futó verziókat is meghatározták. A támadás napján, október 11-én világszerte 2991 nyilvánosan elérhető StoreView hostot láttak, amelyek 61 százaléka, 1825 rendszer Franciaországban működött.
A francia eszközök jelentős része elavult szoftvert futtatott. 1158 host 4.2 előtti verziót használt, amelyeknél a CVE-2025-41450 lehetővé teheti az adminisztrátori hozzáférést egy az aktuális dátumból kiszámítható kóddal. További rendszereket a CVE-2025-41451 és CVE-2025-41452 érintett, korábbi kutatás szerint az első két hiba összekapcsolásával távoli kódfuttatás is elérhető. Ugyanakkor továbbra sem bizonyított, hogy a francia incidens során konkrétan ezeket a sérülékenységeket használták ki.
A támadás után látványosan változott a kitettség. Október 11. és 14. között a Franciaországban közvetlenül elérhető StoreView rendszerek száma 1825-ről 537-re, vagyis 71 százalékkal csökkent. A Censys adatai szerint azonban nem elsősorban frissítés történt, a javított és sérülékeny verziók nagyjából azonos arányban tűntek el. Ez arra utal, hogy az üzemeltetők egyszerűen leválasztották a vezérlőket a nyilvános internetről – amit a Censys megfelelőbb megoldásnak is tart, mivel ilyen OT-kezelőfelületeknek eleve nem kellene közvetlenül elérhetőnek lenniük.
A probléma nem kizárólag francia. A Censys szerint a legtöbb vizsgált országban a nyilvánosan elérhető StoreView rendszerek több mint 60 százaléka 4.3.1 előtti verziót futtatott, Lengyelországban ez az arány 81, Romániában 80 százalék volt.