YuanKong Android RAT
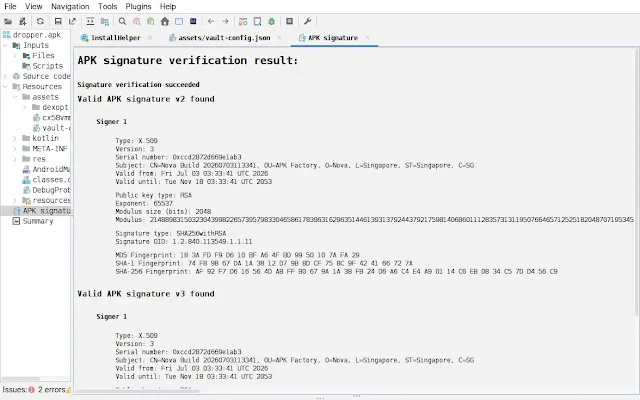
A szingapúri STAR Labs kutatói részletesen elemezték a YuanKong nevű, Android-eszközök távoli megfigyelésére és vezérlésére készült kártevőt. A vizsgálat során 110 dropper mintából 57 különböző YuanKong payloadot nyertek ki, amelyek 42 operátori fiókhoz és 44 alkalmazásmárkához kapcsolódtak. A minták közös technikai felépítése és az azonos aláíró tanúsítvány arra utal, hogy nem egyetlen támadóról, hanem több ügyfél által használható, szolgáltatásként kínált RAT-ról lehet szó.
A YuanKong egyik szokatlan sajátossága, hogy a buildrendszer minden elkészített APK-ba beírja az adott operátor fiókazonosítóját, felhasználónevét és regisztrációs kódját. Ezek az adatok egyszerű szövegként megtalálhatók a programban, és a kártevő a vezérlőszervernek küldött telemetriában is felhasználja őket. A fejlesztők ezzel gyakorlatilag megjelölik saját ügyfeleik példányait. A STAR Labs ezért anélkül tudott 42 fiókot feltérképezni, hogy kapcsolatba kellett volna lépnie a C2-infrastruktúrával. Ez ugyanakkor nem bizonyít 42 különálló támadót, mivel egy személy több fiókot is használhat.
A RAT legfontosabb képességei az Android Accessibility szolgáltatására épülnek. A megfelelő jogosultság megszerzése után képes leolvasni a képernyő tartalmát és a beviteli mezőket, figyelni az értesítéseket és a vágólapot, érintéseket és gesztusokat végrehajtani, fájlokat továbbítani, illetve helyadatokat gyűjteni. Hamis HTML-felületeket is megjeleníthet banki és fizetési alkalmazások fölött, így hitelesítő adatokat szerezhet meg.
A YuanKong ennél kifinomultabb módszert is alkalmazhat PIN-kódok ellopására. A képernyőn megjelenő numerikus billentyűzet elrendezését összeveti a felhasználó érintési koordinátáival, és ezekből rekonstruálhatja a beírt számokat. A STAR Labs által részletesen vizsgált változat ugyanakkor nem kért SMS-, névjegy-, híváslista-, kamera- vagy mikrofonengedélyt, ezért nem helyes automatikusan minden Android RAT-ra jellemző képességet a YuanKongnak tulajdonítani.
A kártevő az Accessibility segítségével az Android Wireless Debugging funkcióját is bekapcsolhatja, kiolvashatja a párosítási adatokat, majd a készülék saját ADB-szolgáltatásához kapcsolódhat. Így shell jogosultságot szerezhet, további engedélyeket adhat magának és megerősítheti a perzisztenciáját. Ez azonban nem root exploit, a módszer nem biztosít root jogosultságot.
A kutatók a dropper védelmében is komoly hibát találtak. Az elrejtett payload visszafejtéséhez szükséges kulcsot és inicializációs értéket közvetlenül a titkosított APK mellett tárolják, az alkalmazott „SVLT-XOR-v2” eljárás pedig lényegében egyszerű XOR-obfuszkáció. Emiatt a kártevő C2-kapcsolat és végrehajtás nélkül is visszafejthető és elemezhető.