Feltört weboldalakon keresztül támadtak a-telefonokat
A francia SEKOIA 2026. november 4-i kutatása szerint az orosz hírszerzéshez köthető APT29 (Midnight Blizzard, Cozy Bear) egy kiterjedt, Poisoned Source nevű műveletben iOS- és Android-készülékeket célzott meg. A támadók legitim weboldalakat fertőztek meg, illetve megtévesztő másolatokat hoztak létre, hogy a látogatók telefonjáról adatokat lopjanak.
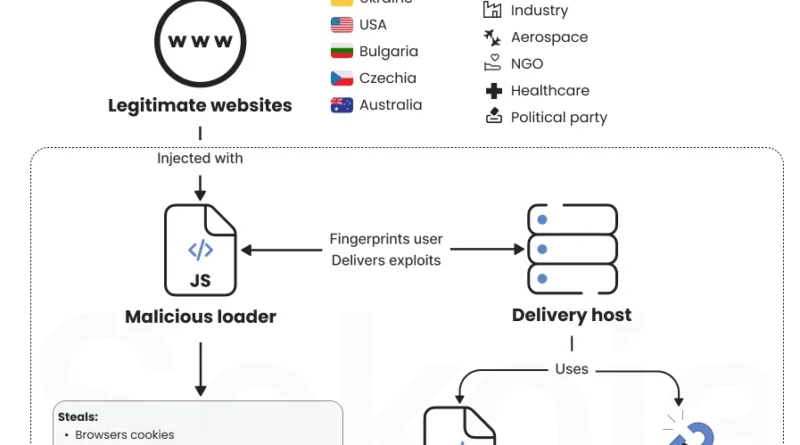
A kampány három fertőzési módszert alkalmazott, közvetlen JavaScript-befecskendezést feltört weboldalakba, valódi oldalaknak látszó közvetítő domaineket, valamint az ukrán Plerdy webanalitikai szolgáltatás kompromittálását. Utóbbi különösen veszélyes volt, mert a módosított követőkód augusztus 27. és szeptember 3. között számos más weboldalon is megjelent.
A célpontok között ukrán energetikai és katonai érdekeltségű oldalak, egy amerikai vegyipari szervezet, valamint brit és amerikai intézményekhez kapcsolódó webhelyek szerepeltek.
A támadáshoz nem kellett felhasználói kattintás vagy jóváhagyás: a rosszindulatú JavaScript azonosította a látogató készülékét, majd annak megfelelő sérülékenységkihasználó láncot indított.
Az iOS 16.7-es készülékeken böngészős munkamenet-sütiket loptak. Az iOS 18.5-öt futtató telefonokon a DarkSword eszközkészlet segítségével üzenetekhez, jelszavakhoz, fényképekhez és más érzékeny adatokhoz is hozzáférhettek. Androidon a Chrome és a Qualcomm Adreno grafikus illesztőprogram hibáit kombinálták a böngészési adatok, jelszavak és Wi-Fi-hitelesítő adatok megszerzéséhez.
A támadók kizárólag korábban már javított sérülékenységeket használtak. A kártevők nem telepítettek tartósan működő hátsó kaput, hanem a megszerzett adatokat közvetlenül továbbították.