MITRE ATT&CK v20
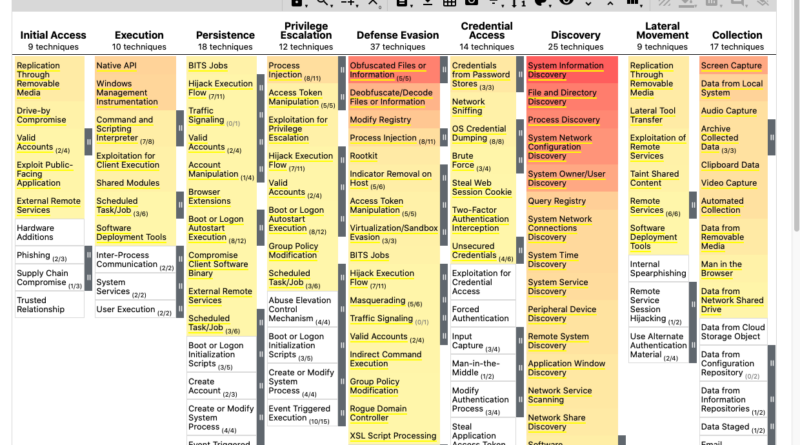
A MITRE kiadta az ATT&CK v20-at, amely jelentősen bővíti az AI-val támogatott támadások és az ipari vezérlőrendszereket érintő műveletek leírását. Az október 13-án megjelent verzió az Enterprise, Mobile és ICS területeket egyaránt frissíti, és több valós kritikusinfrastruktúra-incidenst is beemel a tudásbázisba.
Az ICS ATT&CK két új kampánnyal bővült. Az egyik a 2026-os amerikai víziközmű-támadássorozat, amelyben több mint 30 minnesotai víz- és szennyvízszolgáltató internetre kitett PLC-it érték támadások. A másik egy mexikói kormányzati infrastruktúra elleni, AI-val támogatott művelet, amely az IT-környezetből egy önkormányzati víziközmű OT-rendszeréig jutott. A keretrendszerbe bekerült a CyberAv3ngershez kapcsolt IOControl malware is.
Az ipari támadások pontosabb leírására a MITRE bevezette a Command and Scripting Interpreter technikát hat altechnikával. Külön megjelent a DNS és a publish/subscribe protokollok parancs- és vezérlési csatornaként történő kihasználása is. A védekezési oldalon 15 új Detection Strategy és 38 analitika került az Enterprise és ICS környezetekhez, az ipari detektálás pedig már konkrét eszköztípusok – például PLC-k és mérnöki munkaállomások – kontextusát is figyelembe veheti.
Az Enterprise ATT&CK közben olyan új AI-fenyegetéseket formalizál, mint a közvetlen prompt injection, az AI-val támogatott adatkiszivárogtatás, az AI-válaszok manipulálása és az autonóm védelmi eszközök működésének akadályozása. A v20 így azt jelzi, hogy az AI és az IT/OT átjárhatóság már nem különleges esetként, hanem a támadói viselkedés önállóan modellezendő részeként jelenik meg az ATT&CK-ben.