Bronze Sandcastle kampányok
A Sophos Counter Threat Unit és a SophosLabs egy feltehetően kínai kötődésű kiberkémkedési csoport, a Bronze Sandcastle tevékenységét tárta fel. A 2025 augusztusa és 2026 augusztusa között vizsgált incidensek a Fülöp-szigeteken, Tajvanon, Afganisztánban, Namíbiában és valószínűleg Dél-Koreában érintettek szervezeteket.
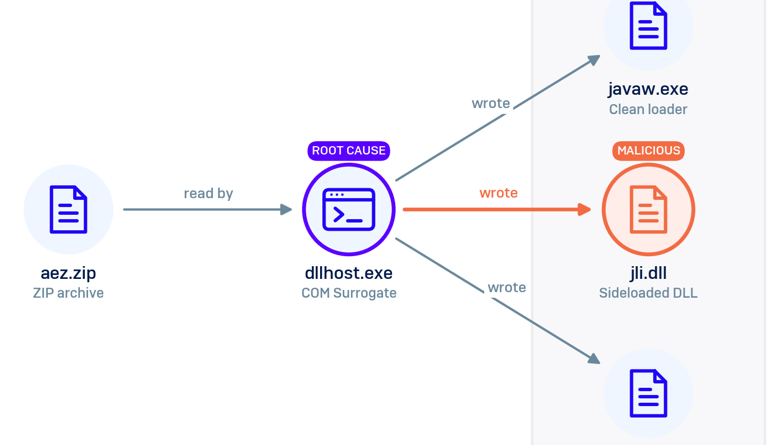
A csoport jellegzetes módszere a DLL-sideloading, legitim programokkal töltet be rosszindulatú DLL-eket. Ehhez többek között a Sandboxie, a Java, a Krita és a Microsoft Sysinternals eszközeit használja. A DLL-ek titkosított config.ini fájlokból fejtik vissza a payloadot, amelyet közvetlenül a memóriában indítanak el, csökkentve a lemezen maradó nyomokat.
A kutatók két, 1.1.5 és 1.1.7 verziójú hátsó kaput azonosítottak. Ezek a Metasploit Meterpreter működésére emlékeztetnek, de egyedi API-feloldást, összetettebb loadert és COFFLoader-komponenseket tartalmaznak. A kártevő rendszeradatokat, felhasználóneveket, IP-címeket és folyamatlistákat továbbít a vezérlőszervernek. Kommunikációjához GitHub-tárolókat és legitim fájlmegosztó szolgáltatásokat is felhasználhat.
A támadók a kompromittált hálózatokban felderítést végeztek, felhasználói fiókokat kerestek, és Volume Shadow Copy segítségével az Active Directory hitelesítő adatait tartalmazó ntds.dit adatbázist is lemásolták.
A Sophos szerint a célpontok földrajzi eloszlása és az UTC+8 időzónához igazodó aktivitás kínai kapcsolatra utal. A csoportot azonban nem sikerült megbízhatóan összekötni más ismert kínai APT-kkel, ezért külön Bronze Sandcastle néven követik. A védekezésben a memóriában történő kódbetöltés, a szokatlan DLL-használat és a legitim folyamatok rendellenes viselkedésének felismerése kulcsfontosságú.