Turla új eszköze
A Google Threat Intelligence Group (GTIG) részletes elemzést tett közzé a STOCKSTAY kémprogramról. A Windows rendszereket támadó back door-t az orosz államhoz köthető Turla (Secret Blizzard) csoport használja, amelyet az amerikai hatóságok korábban az orosz Szövetségi Biztonsági Szolgálat 16-os központjához kapcsoltak.
A Google szerint a legalább 2022 decembere óta fejlesztett STOCKSTAY-t ukrán kormányzati és katonai szervezetek, valamint az olasz külpolitika iránt érdeklődő szereplők elleni hírszerzésre alkalmazták. Korábbi változatokhoz kapcsolódó támadási tevékenységet Hollandiában, Lengyelországban és Németországban is megfigyeltek, de az érintett szervezetek kilétét nem közölték.
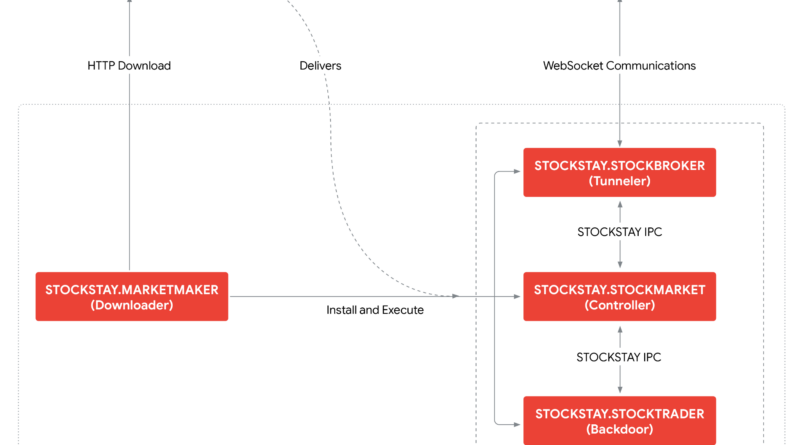
A .NET-alapú kártevő több együttműködő modulból áll. A STOCKBROKER titkosított WebSocket-kapcsolatot létesít a támadói infrastruktúrával, a STOCKTRADER fájlokat gyűjt, képernyőképeket készít és parancsokat hajt végre, míg a STOCKMARKET a működést irányítja. A felépítés jelentős hasonlóságot mutat a Turla korábban használt KAZUAR kémprogramjával.
A fertőzési módszerek között diplomáciai vagy katonai témájú adathalász levelek, RDP fájlok és manipulált RAR-fájlok szerepelnek. Utóbbiak a WinRAR CVE-2025-8088 sérülékenységét is kihasználták. Más esetekben telepítőcsomagok és kompromittált WordPress-oldalak szolgáltak a kártevő terjesztésére.
A STOCKSTAY-t egyes műveletekben kezdeti hozzáférés megszerzésére, máskor már feltört hálózatokon belüli hírszerzésre használták. A Google a KAZUAR-ral párhuzamos alkalmazás alapján új képességek tesztelését is elképzelhetőnek tartja, de ezt csak alacsony bizonyossággal állítja.
A kampány európai jelentősége, hogy az orosz kiberhírszerzés továbbra is kiemelten célozza az ukrán védelmi szektort és az európai külpolitikai, diplomáciai érdekköröket.