CISA 2030
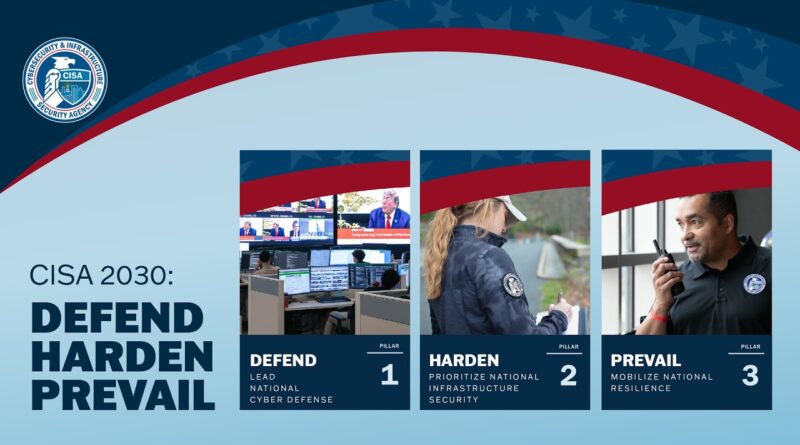
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség bemutatta CISA 2030: Defend, Harden, Prevail című stratégiáját. A stratégia a kritikus infrastruktúrák célzottabb védelmét, a támadók hálózati jelenlétének korai felszámolását és az alapvető szolgáltatások ellenálló képességének növelését helyezi előtérbe.
A stratégia három pillérre épül. A Defend (védelem) az országos kibervédelmi együttműködés megerősítését és a rosszindulatú szereplők hozzáférésének megszüntetését célozza. A Harden (megerősítés) a legsúlyosabb következményekkel fenyegető infrastruktúrákra összpontosít, míg a Prevail (ellenálló képesség) a válsághelyzetekben is működő kommunikációt és az összehangolt reagálást támogatja.
A CISA a korábbi, általános fenyegetéskezelési megközelítés helyett hírszerzési információkra és a várható károkra épülő kockázatértékelést kíván alkalmazni. Elsőbbséget élveznek azok a rendszerek, amelyek kiesése jelentősen veszélyeztetné a nemzetbiztonságot, a gazdaságot vagy a lakosság biztonságát.
Kiemelt terület az ipari vezérlőrendszerek és az OT környezetek védelme, az eszközök jobb nyilvántartása, a rendellenességek észlelése és a szoftverellátási lánc biztonsága. A stratégia a mesterséges intelligencia és a kvantumtechnológiák jelentette új kockázatok kezelésére is kitér.
A válságkommunikációban a CISA az 5G/6G-hálózatok és a kereskedelmi műholdas rendszerek felhasználásával növelné a tartalék kommunikációs lehetőségeket. Az ügynökség tíz regionális irodájára és a helyi partnerekkel folytatott együttműködésre is nagyobb szerep hárul.
A megvalósítás első lépéseként a CISA 60 napon belül megkezdi szolgáltatásainak felülvizsgálatát, 180 napon belül végrehajtási és eredménymérési tervet készít, 365 napon belül pedig előrehaladási jelentést ad ki.
A stratégia az amerikai kibervédelem hangsúlyváltását jelzi, a támadások utólagos kezelése mellett nagyobb figyelmet kap a behatolók korai kiszorítása és a kritikus szolgáltatások folyamatos működésének biztosítása.