Aktív kihasználások
Az amerikai kiberbiztonsági ügynökség két, már aktívan kihasznált sérülékenységgel bővítette ismert támadási hibákat tartalmazó KEV-katalógusát. Az egyik a nyílt forráskódú UnrealIRCd chatszervert érinti, a másik a Check Point biztonsági átjáróinak jogosultságkezelésében található.
Az UnrealIRCd CVE-2026-114713 azonosítójú, 8,6-os CVSS-besorolású sérülékenysége lehetővé teszi, hogy egy jogosulatlan felhasználó szerverjogosultsággal végrehajtott IRC-parancsokat juttasson a rendszerbe. A hiba az IRCv3 protokoll label mezőjének nem megfelelő kezeléséből ered, és olyan hálózatokban használható ki, amelyek legalább két összekapcsolt UnrealIRCd-szervert tartalmaznak.
A támadó így jogosulatlanul módosíthatja a chatszolgáltatás működését, például felhasználókat kapcsolhat le vagy korlátozhatja hozzáférésüket. A sérülékenység azonban nem jelent automatikusan operációsrendszer-szintű parancsvégrehajtást. A 6.0.0-tól a 6.2.7.1 előtti verziók érintettek; a javítást a november 7-én kiadott 6.2.7.1-es változat tartalmazza.
A fejlesztők szerint a sérülékenységet már a javítás megjelenését követően támadni kezdték. A CISA ezért felvette a hibát a KEV-katalógusba, az érintett amerikai szövetségi szervek számára november 16-i intézkedési határidővel.
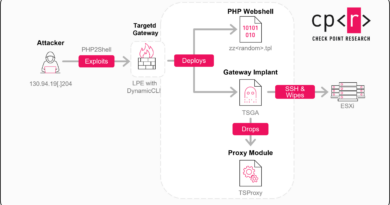
A másik újonnan felvett sérülékenység a Check Point Gaia operációs rendszerét érintő CVE-2026-123039. A hiba lehetővé teszi, hogy a támadó egy már megszerzett, alacsonyabb jogosultságú helyi hozzáférést rendszergazdai szintre emeljen. A Check Point korábbi vizsgálata szerint ezt a támadók PHP2Shell-sérülékenységekkel együtt használták biztonsági átjárók kompromittálására.
Az üzemeltetőknek az UnrealIRCd 6.2.7.1-es vagy újabb verziójára kell frissíteniük, illetve szükség esetén a fejlesztők által közzétett átmeneti védelmet alkalmazniuk. A Check Point rendszereknél a gyártói biztonsági javítások telepítése mellett a korábbi behatolások nyomainak ellenőrzése is indokolt.