BlackApex és SPY
A LevelBlue SpiderLabs kutatása szerint egy új, feltehetően mesterséges intelligenciával fejlesztett adathalász eszközcsalád terjed, amely a Microsoft 365 hitelesítési folyamatával visszaélve képes hozzáférési tokeneket megszerezni. A kutatók több mint 70 telepített példányt azonosítottak, amelyek azonos háttérrendszert és adminisztrációs felületet használtak.
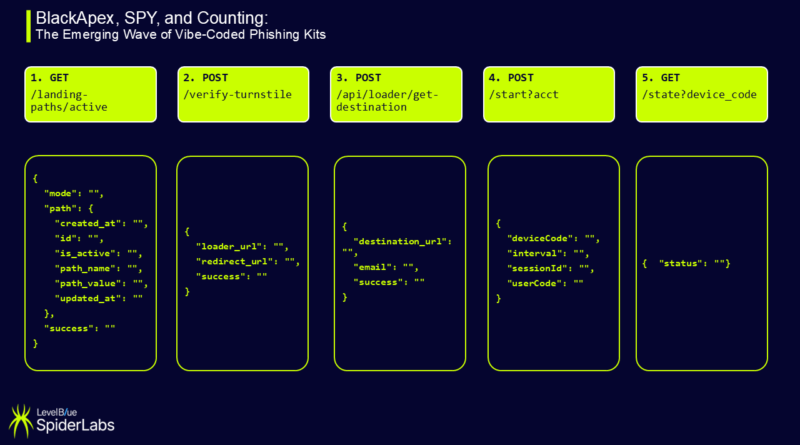
A BlackApex, DarkApex, SPY és XXX101 neveken működő rendszerek különböző megjelenésük ellenére ugyanarra a technológiára épülnek. A támadók SharePoint-, OneDrive-, Zoom-, Excel- és Adobe Acrobat Sign-felületeket utánzó oldalakon keresztül vezetik az áldozatokat a Microsoft valódi eszközkódos bejelentkezési oldalára.
A támadó kezdeményezi a hitelesítést, majd ráveszi az áldozatot egy előre megadott kód beírására. A felhasználó a valódi Microsoft-oldalon végzi el a többtényezős hitelesítést, de ezzel a támadó által indított munkamenetet engedélyezi. A háttérrendszer ezután hozzáférési és frissítési tokeneket szerezhet, amelyekkel a fiókhoz kapcsolódó szolgáltatások is elérhetők.
A kutatók az adminisztrációs felületeken Primary Refresh Tokeneket is azonosítottak, amelyeket a rendszer postafiókok eléréséhez használt. Ez különösen veszélyes, mert a megszerzett tokenek a jelszó ismerete nélkül is lehetővé tehetnek további hozzáférést.
A támadások célzott adathalász e-mailekkel kezdődtek. A hivatkozások Google-megosztásokat vagy Microsoft Forms-űrlapokat használtak köztes állomásként, majd Cloudflare Workers és Turnstile segítségével nehezítették az automatikus biztonsági ellenőrzéseket.
A SpiderLabs szerint a kódban található részletes megjegyzések, egységes programozási minták és kidolgozott hibakezelési megoldások nagy bizonyossággal AI-támogatott fejlesztésre utalnak. A támadók ugyanakkor saját hibát követtek el, a robots.txt állományok és a megfelelő hitelesítés nélkül elérhető API-végpontok segítették a kutatókat az infrastruktúra feltérképezésében.
A védekezés kulcsa a Microsoft Entra ID eszközkódos bejelentkezéseinek ellenőrzése és szükség szerinti korlátozása, valamint a váratlan hitelesítési kódokkal kapcsolatos felhasználói tudatosság erősítése.