1,3 millió Android-eszközt fertőzött meg az XCPE botnet
A Google Threat Intelligence Group bejelentette, hogy nemzetközi partnerekkel együtt felszámolta az XCPE botnet vezérlőinfrastruktúráját, amely több mint 1,3 millió Android-alapú eszközt, elsősorban televíziós médiaboxokat fertőzött meg.
A Google nagy bizonyossággal állítja, hogy a hátsó kaput maga a Videostrong Technology készülékgyártó fejlesztette ki és építette be szándékosan termékeibe. A rosszindulatú szoftver több éven át különböző márkák és modellek firmware-ébe került be, így a vásárlók már fertőzött eszközöket kaptak.
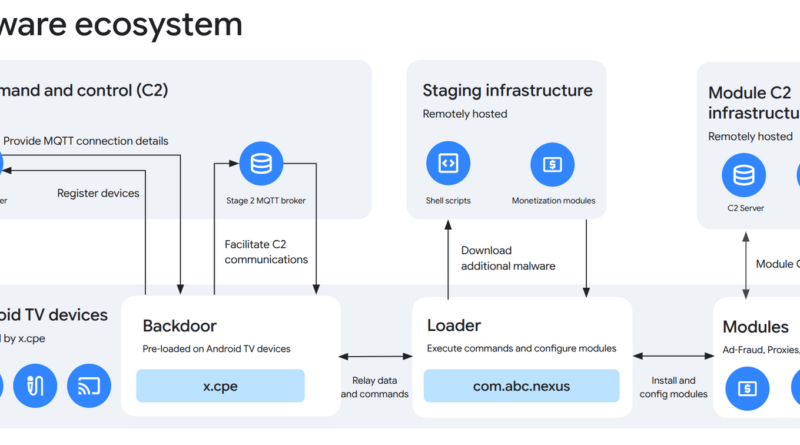
Az x.cpe nevű kártevő távoli hozzáférést biztosított, és további rosszindulatú modulok telepítésére szolgált. A támadók az eszközöket reklámcsalásra, lakossági proxyhálózatok működtetésére, adatlopásra és további kártevők terjesztésérehasználták. A felhasználók internetkapcsolatán keresztül idegen hálózati forgalmat is továbbíthattak.
A gyártó a Google szerint hozzáférést értékesített bűnözői partnereknek. A fertőzés elkerülte az Android tanúsítási ellenőrzéseit, mert a rosszindulatú kód egy részét csak az eszköz első indítása után aktiválták. A Google, több kiberbiztonsági vállalat és a japán rendőrség jogi és technikai intézkedésekkel megszakította a botnet vezérlését. Több mint egy tucat kapcsolódó kártevőcsalád infrastruktúráját is célba vették, ami a Google becslése szerint legalább további 10 millió fertőzött eszközhöz való bűnözői hozzáférést zavarhat meg.
A Google megszakította együttműködését a Videostronggal, és kizárta a vállalatot, valamint kapcsolt cégeit a tanúsított Android-eszközök gyártásából és szoftverellátásából. Emellett szigorította biztonsági ellenőrzéseit. A művelet a botnet működését zavarta meg, de nem bizonyítja, hogy valamennyi érintett készülékről eltávolították a beépített kártevőt.