CyberStrikeAI
A Kaspersky elemzése szerint mesterséges intelligenciával vezérelt kibertámadások értek oktatási intézményeket Afrikában és Latin-Amerikában. A támadók a nyílt forráskódú CyberStrikeAI keretrendszert használták, amely nagy nyelvi modellek segítségével automatizálja a már kompromittált hálózatok felderítését és a további behatolást.
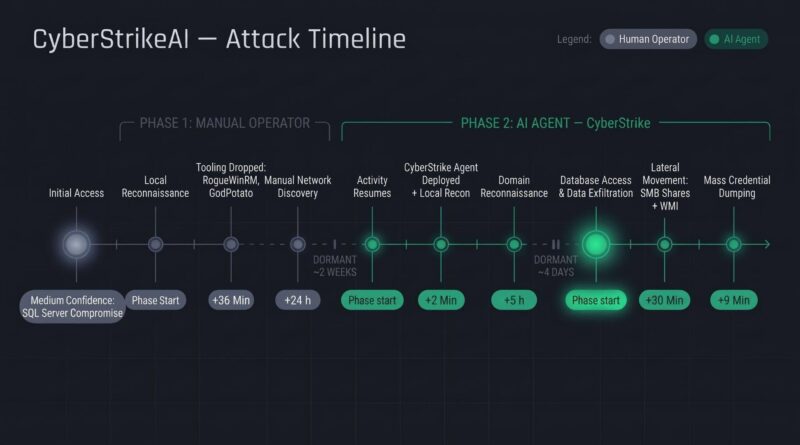
Az egyik dokumentált incidensben a támadók először egy kompromittált Microsoft SQL Serveren keresztül jutottak be a hálózatba. A kezdeti, ember által végzett műveletek után telepítették a CyberStrikeAI vezérlőprogramját.
Az AI a támadók szerverén működött, ahol megtervezte a következő lépéseket és parancsokat generált. A fertőzött gépeken futó programok ezeket hajtották végre. A rendszer két percen belül tartós hozzáférést alakított ki és megkezdte a helyi felderítést, majd öt órán át vizsgálta a tartományi infrastruktúrát.
A későbbi támadási szakaszban a rendszer SMB- és WMI-kapcsolatokon keresztül terjeszkedett, hitelesítő adatokat gyűjtött, és adatbázisokat exportált. A kutatók teljes tartománykompromittálást is dokumentáltak, amelyhez a CyberStrikeAI telepítésétől számítva néhány nap elegendő volt.
A vizsgálat két, egymástól elkülönülő támadási infrastruktúrát azonosított. Kínai nyelvű kódmegjegyzések, kínai szolgáltatások használata és az UTC+8 időzónához illeszkedő aktivitás alapján felmerült kínai nyelvű üzemeltetők részvétele, de konkrét támadócsoportot nem sikerült azonosítani.
A CyberStrikeAI jelentősége nem új támadási módszerek kifejlesztésében, hanem az ismert technikák gyors, automatizált összekapcsolásában rejlik. Ez csökkentheti a támadások végrehajtásához szükséges szakértelmet, miközben a védekezésben továbbra is a hagyományos végpont- és hálózatfelügyelet marad meghatározó.