Kínai forráskód a Tajvani külügyminisztériumban
Tajvanon büntetőeljárás indult három technológiai vállalat képviselői ellen, miután kiderült, hogy kínai eredetű forráskódot tartalmazó informatikai eszközkezelő szoftvert szállítottak a
Read More
Tajvanon büntetőeljárás indult három technológiai vállalat képviselői ellen, miután kiderült, hogy kínai eredetű forráskódot tartalmazó informatikai eszközkezelő szoftvert szállítottak a
Read More
A Symantec és a Carbon Black kutatása szerint a Warlock ransomware mögött álló Longlegs, amelyet a Microsoft Storm-2603 néven követ, továbbra
Read More
A Gambit Security egy pénzügyileg motivált támadási kampányt tárt fel, amelyben egy kínai nyelvű operátor nyílt forrású AI-agenteket használt online kereskedők
Read More
A Zimperium zLabs egy új, RatHat Android-kártevőt azonosított, amely elsősorban banki és fizetési adatok megszerzésére készült. A malware smishinggel, rosszindulatú hirdetésekkel és hamis alkalmazásletöltő
Read More
A Recorded Future Insikt Group a Tajin Group kínai nyelvű bűnözői csoport működését tárta fel. A csoport adathalászattal, lopott bankkártyaadatokkal, fizetési csalásokkal és
Read More
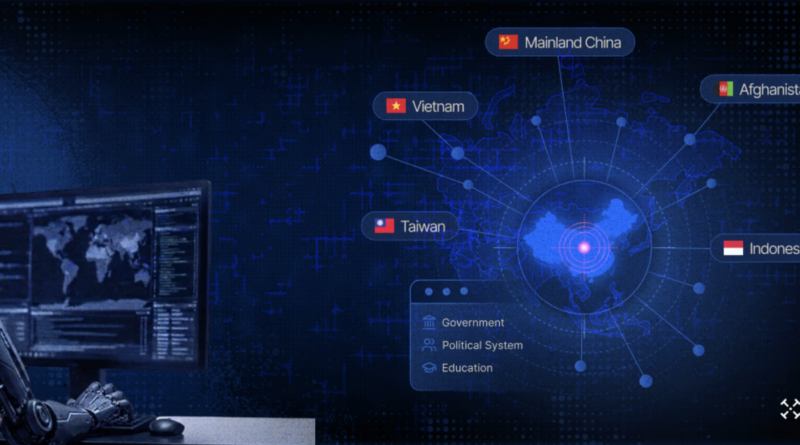
A Hunt.io friss kutatása egy kínai nyelvű támadó AI-val támogatott, részben automatizált behatolási infrastruktúráját tárta fel. Öt nyitva hagyott szerveren talált adatok alapján a
Read More
A Check Point Research 2025 közepe óta követi a Gambling Goblin nevű, kínai nyelvű kiberbűnözői csoportot, amely főként brazil kormányzati és oktatási szervezetek Linux
Read More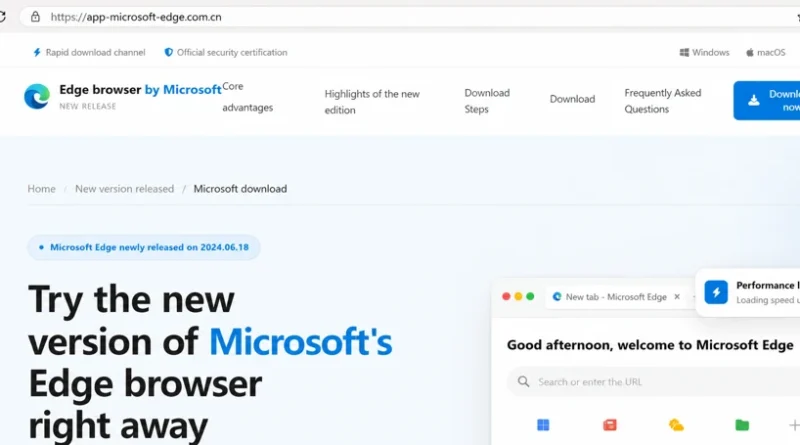
A Microsoft Security egy aktív malware-kampányt követ, amely népszerű szoftverek hamis letöltési oldalait használja fertőzésre. A támadók többek között Razer, Microsoft Edge, Kaspersky, DiskGenius,
Read More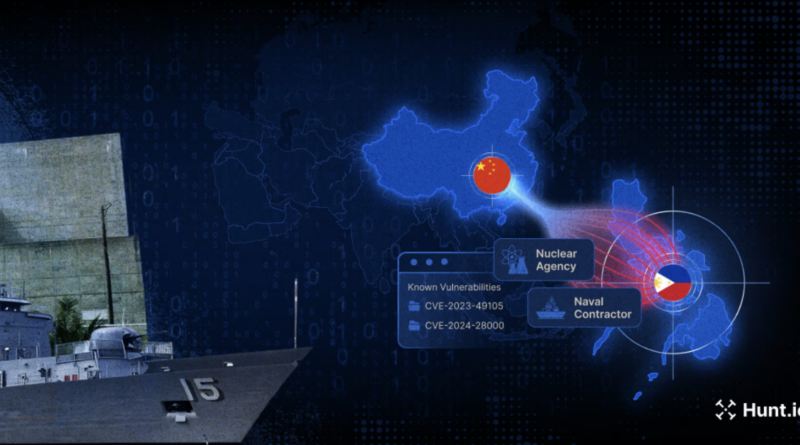
A Hunt.io egy nyitva hagyott támadói szerveren két Fülöp-szigeteki szervezet kompromittálásának eszközeit, naplóit és ellopott adatait találta meg. Az egyik
Read More