ChatGPT Lockdown Mode védelem megkerülése
A Check Point Research közzétett kutatása szerint sikerült megkerülni a ChatGPT fokozott biztonsági üzemmódját, és olyan támadási módszert kidolgozni, amellyel érzékeny beszélgetési adatokat lehetett észrevétlenül külső szerverre továbbítani.
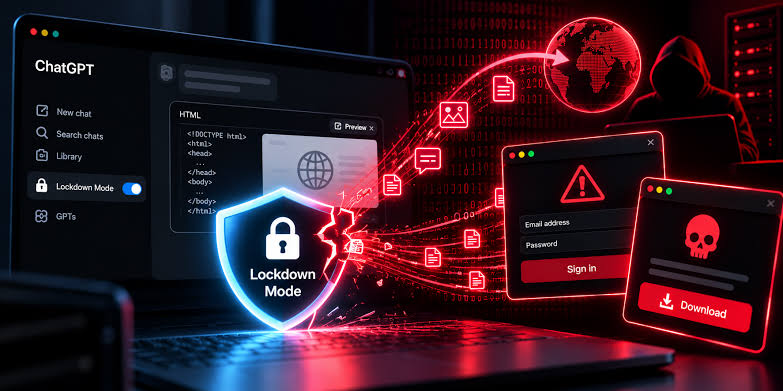
A Lockdown Mode célja, hogy a promptinjekciós támadások során megakadályozza a bizalmas adatok kiszivárogtatását. Ennek érdekében korlátozza a külső hálózati kapcsolatokat, az internetes képek betöltését és több olyan funkciót, amelyen keresztül adatok hagyhatnák el a beszélgetést.
A kutatók a ChatGPT HTML-kódblokkjainak előnézeti funkciójában találtak hibát. A megjelenített HTML és JavaScript elkülönített, úgynevezett sandbox-környezetben futott, amelynek feladata a veszélyes műveletek megakadályozása volt. A beágyazott keretek és a felugró ablakok kezelésének hiányosságát kihasználva azonban a támadók megkerülhették a hálózati korlátozásokat.
A sérülékenység több támadási forgatókönyvet tett lehetővé. A kutatók bemutatták a teljes beszélgetési előzmény kiszivárogtatását, valamint hamis ChatGPT-bejelentkezési és frissítési ablakok megjelenítését. Utóbbiakat hitelesítő adatok ellopására vagy rosszindulatú programok letöltésére lehetett volna felhasználni.
A legsúlyosabb forgatókönyv az Electron-alapú ChatGPT Classic asztali alkalmazást érintette. Ebben a környezetben egy rosszindulatú GPT-vel folytatott beszélgetés során az adatküldés felhasználói kattintás vagy külön jóváhagyás nélkül is elindulhatott. A kártevő letöltéséhez ugyanakkor továbbra is felhasználói közreműködésre volt szükség.
A Check Point felelős hibabejelentést tett az OpenAI felé. Az OpenAI 2026. szeptember 18-án jelezte, hogy kijavította a sérülékenységet, a kutatók pedig ismételt teszteléssel megerősítették, hogy az ismertetett támadási módszer már nem működik.